Binance เผยแฮกเกอร์เกาหลีเหนือใช้แผนสัมภาษณ์งานปลอม หลอกติดตั้งมัลแวร์แล้วเจาะระบบ-ขโมยคริปโต
Binance ออกมาเปิดเผยรายละเอียดเบื้องหลังเหตุการณ์โจมตีทางไซเบอร์ครั้งใหญ่เมื่อวันที่ 29 ตุลาคมที่ผ่านมา โดยระบุว่า กลุ่มแฮกเกอร์ที่เชื่อมโยงกับรัฐบาลเกาหลีเหนือใช้วิธีสร้างสถานการณ์สัมภาษณ์งานปลอม หลอกวิศวกรซอฟต์แวร์ของบริษัทให้ติดตั้งมัลแวร์บนเครื่องคอมพิวเตอร์ ก่อนใช้เป็นช่องทางเจาะเข้าสู่ระบบภายในและโครงสร้างพื้นฐานสำหรับจัดเก็บและอนุมัติธุรกรรมสินทรัพย์ดิจิทัล จนสามารถขโมยคริปโตเคอร์เรนซีได้มูลค่าราว 6.34 พันล้านดอลลาร์สหรัฐ
ข้อมูลดังกล่าวมาจากรายงานสอบสวนเหตุการณ์ที่ Binance เผยแพร่เมื่อวันที่ 4 พฤศจิกายน โดยอธิบายว่า ผู้โจมตีอาศัยการหลอกลวงทางสังคม (Social Engineering) ควบคู่กับมัลแวร์ที่พัฒนาขึ้นเป็นพิเศษ และการเจาะระบบภายใน เพื่อขยายการเข้าถึงจากคอมพิวเตอร์ของพนักงานไปยังระบบสำคัญของบริษัท
ก่อนหน้านี้ FBI ระบุว่าผู้ก่อเหตุเป็นกลุ่มแฮกเกอร์ที่ได้รับการสนับสนุนจากรัฐบาลเกาหลีเหนือ ซึ่งรู้จักกันในชื่อ TraderTraitor และมีชื่อเรียกอื่น ได้แก่ Lazarus Group, Jade Sleet และ APT38
รับสมัครงานปลอมแล้วหลอกติดตั้งมัลแวร์
Binance ระบุว่า ปฏิบัติการดังกล่าวเริ่มต้นขึ้นตั้งแต่เดือนกันยายน ด้วยการหลอกพนักงานของ Binance ให้ไปสมัครและสัมภาษณ์งานกับบริษัทปลอม โดยแฮกเกอร์สวมรอยเป็นผู้บริหารและเจ้าหน้าที่ HR ของบริษัทนั้น ซึ่งติดต่อผ่านแพลตฟอร์มหางานที่ถูกต้องตามกฎหมาย โดยผู้ติดต่อแอบอ้างว่าเป็นผู้อำนวยการโครงการ (Project Director) ของบริษัทแห่งหนึ่งที่ไม่มีอยู่จริง
เนื่องจากประวัติการทำงานของพนักงานรายนี้ระบุประสบการณ์กับ Binance จึงกลายเป็นเป้าหมายที่น่าสนใจสำหรับผู้โจมตีที่ต้องการเจาะระบบของแพลตฟอร์มซื้อขายคริปโตแห่งนี้
ผู้ติดต่อเริ่มสร้างความน่าเชื่อถือด้วยการนัดสัมภาษณ์งานถึงสองรอบ รอบแรกเป็นการพูดคุยผ่านวิดีโอคอลกับบุคคลที่อ้างว่าเป็นเจ้าหน้าที่ฝ่ายทรัพยากรบุคคล พร้อมแสดงบัญชีโซเชียลมีเดียที่มีภาพถ่ายและวิดีโอส่วนตัว เพื่อทำให้ผู้สมัครเชื่อว่าเป็นบุคคลจริง ก่อนนัดสัมภาษณ์รอบที่สองผ่านแอปพลิเคชันแชตยอดนิยม
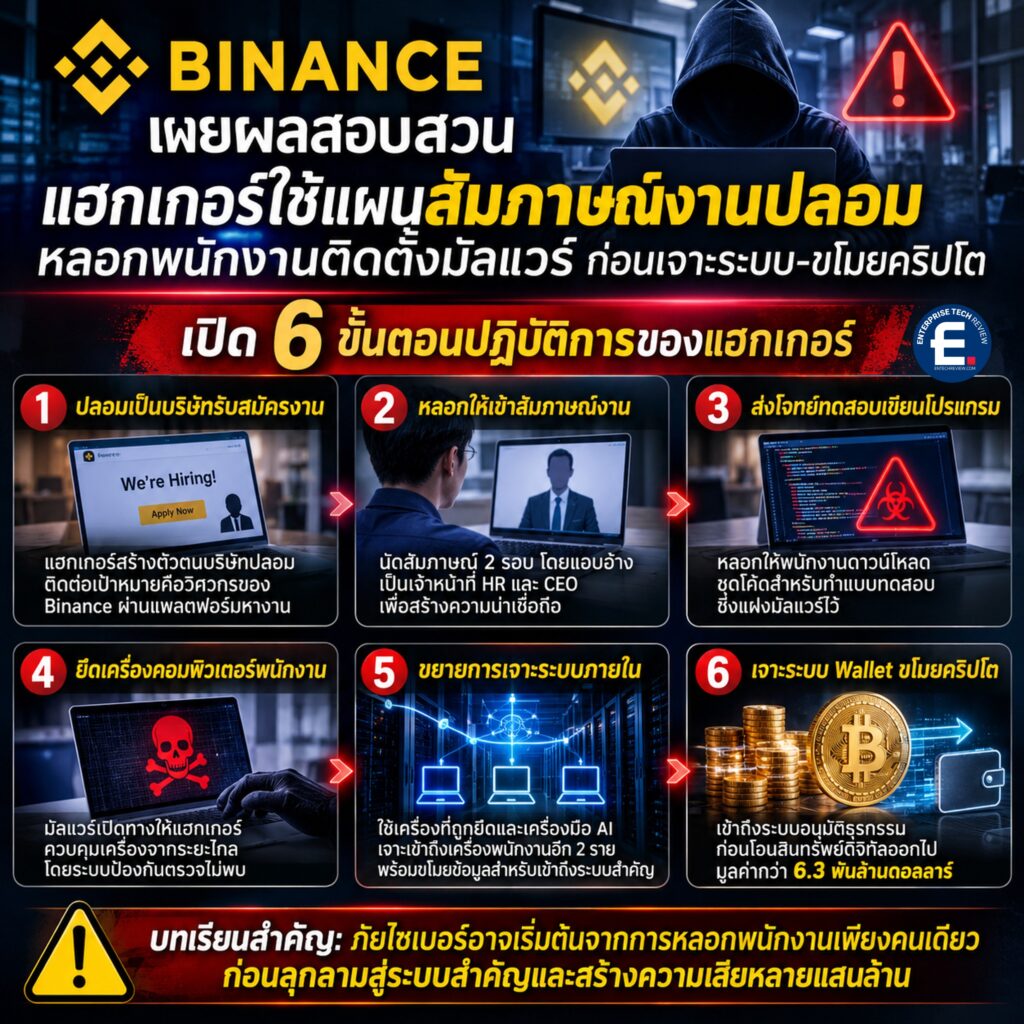
ในการสัมภาษณ์รอบที่สอง พนักงานได้รับมอบหมายให้ดาวน์โหลดโจทย์เขียนโปรแกรม (Coding Assignment) จากคลังเก็บโค้ดออนไลน์ แต่ไฟล์ดังกล่าวกลับแฝงโค้ดอันตราย เมื่อนำมารันก็ทำให้เครื่องคอมพิวเตอร์ของพนักงานติดมัลแวร์ที่ผู้โจมตีพัฒนาขึ้นเอง ซึ่งเป็นมัลแวร์รูปแบบใหม่ที่ระบบแอนติไวรัสไม่สามารถตรวจจับได้ในขณะนั้น
รายงานของ Binance ระบุว่า มัลแวร์ใช้เทคนิคซ่อนพรางและหลบเลี่ยงการตรวจจับหลายรูปแบบ หนึ่งในนั้นคือการแทนที่ส่วนประกอบของเครื่องมือสำหรับนักพัฒนาซอฟต์แวร์ที่ถูกต้องด้วยไฟล์อันตราย เพื่อใช้รันคำสั่งและเชื่อมต่อกับเซิร์ฟเวอร์ที่ผู้โจมตีควบคุมอยู่
รายละเอียดทางเทคนิคพบว่า สคริปต์อันตรายสร้างไฟล์ปฏิบัติการชื่อ pyenv_ ขึ้นมาในไดเรกทอรีของ Homebrew บน macOS จากนั้นลบไฟล์ pyenv ของจริงออก แล้วเปลี่ยนชื่อไฟล์อันตรายให้กลายเป็น pyenv พร้อมแก้ไข Symbolic Link เพื่อให้ระบบเรียกใช้ไฟล์ปลอมแทนไฟล์ต้นฉบับ
เมื่อทำงานแล้ว ไฟล์ดังกล่าวจะเปิดกระบวนการ Z Shell (zsh) และรับคำสั่งจากเซิร์ฟเวอร์ของผู้โจมตี ทำให้แฮกเกอร์สามารถสั่งงานเครื่องคอมพิวเตอร์ที่ถูกยึดครองจากระยะไกลได้
ที่น่ากังวลคือ Binance ยืนยันว่า เครื่องมือรักษาความปลอดภัยปลายทาง (Endpoint Security) ไม่สามารถตรวจจับมัลแวร์ดังกล่าวได้ในช่วงเวลาที่เกิดเหตุ อีกทั้งผู้โจมตียังพยายามลบร่องรอยและปกปิดกิจกรรมที่ผิดปกติ ทำให้การตรวจสอบย้อนหลังทำได้ยากขึ้น
เจาะระบบผ่านพนักงาน ก่อนเข้าถึงระบบอนุมัติธุรกรรมคริปโต
หลังยึดเครื่องคอมพิวเตอร์ของวิศวกรรายแรกได้แล้ว ผู้โจมตีไม่ได้หยุดอยู่เพียงเท่านั้น แต่ใช้เครื่องที่ถูกเจาะร่วมกับเครื่องมือ AI ภายในของ Binance เพื่อขยายการเข้าถึงไปยังพนักงานอีกสองราย ซึ่งทำงานเกี่ยวข้องกับโครงสร้างพื้นฐานของระบบ Wallet ภายในวันที่ 20 ตุลาคม
กระบวนการดังกล่าวทำให้แฮกเกอร์สามารถขโมยข้อมูลรับรองการเข้าสู่ระบบ (Credentials) และโทเคนสำหรับการติดตั้งระบบใน Container Environment ซึ่งเป็นข้อมูลสำคัญที่ช่วยให้เข้าถึงระบบภายในได้ลึกยิ่งขึ้น
กระทั่งวันที่ 29 ตุลาคม ผู้โจมตีจึงนำข้อมูลที่ขโมยมาใช้ติดตั้งสคริปต์อันตรายและเข้าถึงระบบ Wallet Signing Service ซึ่งเป็นระบบสำคัญที่ใช้อนุมัติและลงนามธุรกรรมการโอนสินทรัพย์ดิจิทัล ก่อนอาศัยสิทธิ์ดังกล่าวโอนคริปโตเคอร์เรนซีมูลค่าหลายพันล้านดอลลาร์ออกไปผ่านบล็อกเชนหลายเครือข่าย
นอกจากนี้ แฮกเกอร์ยังอาศัยกลไกการอนุญาตธุรกรรม EIP-7702 ของ Ethereum เพื่อดำเนินการขโมยสินทรัพย์ดิจิทัลต่อไปได้ แม้ Binance จะระงับการถอนเงินจากแพลตฟอร์มแล้วก็ตาม
หลังเกิดเหตุ Binance ระบุว่าได้สร้างระบบที่ได้รับผลกระทบขึ้นใหม่ เปลี่ยนอุปกรณ์ที่ถูกเจาะ และเพิกถอนข้อมูลรับรองการเข้าถึงที่ถูกขโมยไปทั้งหมดแล้ว
สำหรับความคืบหน้าในการติดตามสินทรัพย์ ณ วันที่ 3 พฤศจิกายน บริษัทระบุว่าสามารถอายัดหรือสกัดกั้นสินทรัพย์ที่ถูกขโมยได้ประมาณ 2.85 พันล้านดอลลาร์ ขณะที่ภายในวันที่ 31 ตุลาคม บริษัทได้เติมสินทรัพย์โทเคนที่ได้รับผลกระทบกลับคืนแล้ว 98% พร้อมเดินหน้าสอบสวนร่วมกับบริษัทผู้เชี่ยวชาญด้านความปลอดภัยไซเบอร์อิสระ เพื่อทบทวนและตรวจสอบข้อค้นพบทั้งหมด
สัมภาษณ์งานปลอม กลยุทธ์โจมตีบริษัทเทค
การใช้กระบวนการสมัครงานและสัมภาษณ์งานปลอมเพื่อหลอกให้ผู้สมัครติดตั้งมัลแวร์ ไม่ใช่เทคนิคใหม่ของกลุ่มแฮกเกอร์เกาหลีเหนือ โดยก่อนหน้านี้มีการตรวจพบปฏิบัติการลักษณะใกล้เคียงกันหลายครั้ง เช่น Contagious Interview และ Operation Dream Job ซึ่งมุ่งเป้าไปยังนักพัฒนาซอฟต์แวร์และบุคลากรในอุตสาหกรรมคริปโตเคอร์เรนซี
เมื่อเดือนมิถุนายน 2025 บริษัทความปลอดภัยไซเบอร์ Socket เคยรายงานแคมเปญ Contagious Interview ที่ผู้โจมตีแอบอ้างเป็นผู้สรรหาบุคลากรผ่าน LinkedIn ก่อนส่งโจทย์เขียนโปรแกรมที่แฝงแพ็กเกจ npm อันตรายให้ผู้สมัครนำไปใช้งาน โดยตรวจพบแพ็กเกจอันตรายถึง 35 รายการ ซึ่งสามารถติดตั้งมัลแวร์เพื่อขโมยข้อมูลรับรองจากเบราว์เซอร์ ข้อมูลกระเป๋าเงินคริปโต และข้อมูลสำคัญอื่น ๆ จากเครื่องที่ติดมัลแวร์
ส่วน Operation Dream Job เป็นอีกหนึ่งปฏิบัติการที่กลุ่ม Lazarus ใช้เอกสารสมัครงานหรือข้อเสนองานปลอมแฝงมัลแวร์ เพื่อมุ่งเป้าไปยังบุคลากรในธุรกิจพัฒนาซอฟต์แวร์และบริษัทที่เกี่ยวข้องกับการเงินแบบกระจายศูนย์ (DeFi)
แม้ Binance ยังไม่ได้ยืนยันว่าการเจาะระบบพนักงานครั้งนี้เกี่ยวข้องโดยตรงกับแคมเปญใด แต่รูปแบบการโจมตีที่เริ่มจากผู้สรรหาบุคลากรปลอม การสัมภาษณ์หลายรอบ และการส่งโจทย์เขียนโปรแกรมที่แฝงมัลแวร์ สอดคล้องกับรูปแบบปฏิบัติการที่กลุ่มแฮกเกอร์เกาหลีเหนือเคยใช้มาแล้ว
เหตุการณ์ครั้งนี้สะท้อนให้เห็นว่า การรักษาความปลอดภัยขององค์กรไม่ได้ขึ้นอยู่กับระบบป้องกันเครือข่ายหรือเครื่องมือรักษาความปลอดภัยปลายทางเพียงอย่างเดียว แต่ต้องให้ความสำคัญกับอุปกรณ์ของบุคลากร กระบวนการสรรหาพนักงาน การควบคุมสิทธิ์เข้าถึงระบบภายใน ตลอดจนการกำกับดูแลการใช้เครื่องมือ AI ภายในองค์กรด้วย เพราะเพียงเครื่องคอมพิวเตอร์ของพนักงานหนึ่งเครื่องถูกเจาะ ก็อาจกลายเป็นจุดเริ่มต้นที่นำไปสู่ความเสียหายระดับหลายพันล้านดอลลาร์ได้