ช่องโหว่ใหม่ใน TeamViewer เปิดทางคอมปลายทางโจมตีกลับเครื่องที่รีโมตเข้าควบคุม
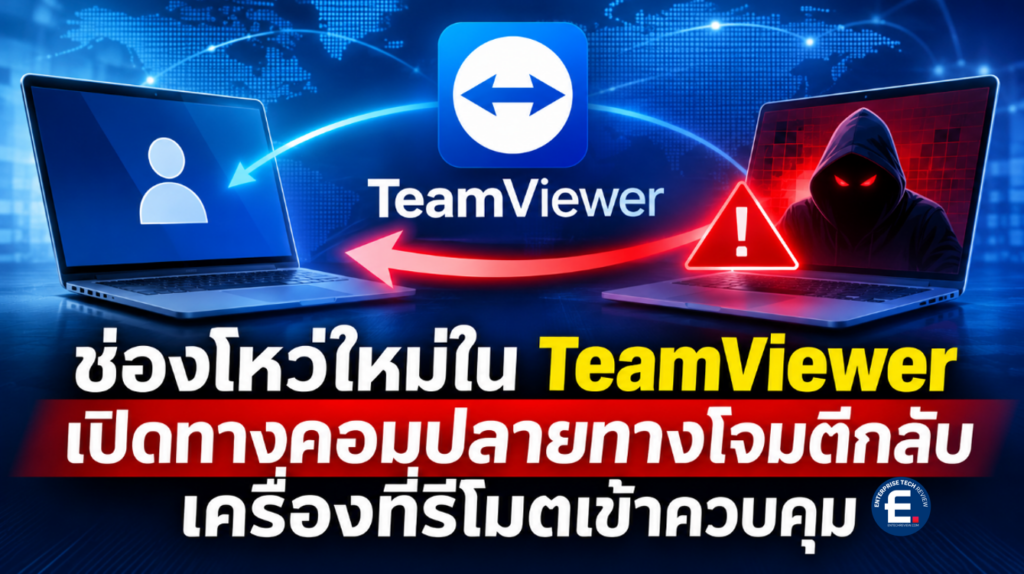
TeamViewer ออกแพตช์อุดช่องโหว่ความปลอดภัยระดับสูง CVE-2026-111585 ความรุนแรง 8.8 จาก 10 ซึ่งเปิดโอกาสให้คอมพิวเตอร์ปลายทางที่ถูกรีโมตเข้าควบคุม สามารถโจมตีกลับมายังเครื่องของผู้ที่เชื่อมต่อเข้ามาได้ โดยอาจทำให้โปรแกรม TeamViewer ล่ม หรือร้ายแรงถึงขั้นรันโค้ดที่ผู้โจมตีกำหนดบนเครื่องของเหยื่อได้ ขึ้นอยู่กับระบบปฏิบัติการที่ใช้งาน
ช่องโหว่นี้ถูกค้นพบโดย Omri Dar นักวิจัยด้านความปลอดภัยจากบริษัท Remedio และส่งผลกระทบต่อ TeamViewer หลายเวอร์ชันบน Windows, Linux, macOS รวมถึงแอป Remote Control บน Android โดย TeamViewer แก้ไขปัญหาดังกล่าวแล้วในเวอร์ชัน 15.83 พร้อมแนะนำให้ผู้ใช้รีบอัปเดต
เจาะกลไกช่องโหว่ Host โจมตีกลับไปยัง Viewer ได้
โดยปกติการใช้งาน TeamViewer เพื่อรีโมตควบคุมคอมพิวเตอร์ จะมีอุปกรณ์สองฝั่ง ได้แก่ Viewer ซึ่งเป็นเครื่องที่เชื่อมต่อเข้ามาเพื่อควบคุม และ Host ซึ่งเป็นเครื่องปลายทางที่ถูกควบคุม
แต่ช่องโหว่ CVE-2026-111585 กลับทำให้สถานการณ์พลิกไปอีกด้าน เมื่อเครื่อง Host ที่ถูกโจมตีหรือถูกควบคุมโดยผู้ไม่หวังดี สามารถอาศัยช่องโหว่นี้โจมตีกลับไปยังเครื่อง Viewer ได้
สาเหตุเกิดจากกระบวนการรับส่งข้อมูลภาพหน้าจอระหว่างอุปกรณ์ทั้งสอง โดย Host จะส่งข้อมูลขนาดของภาพหน้าจอให้ Viewer เพื่อใช้คำนวณและจัดสรรพื้นที่หน่วยความจำสำหรับรับข้อมูลภาพ แต่การคำนวณดังกล่าวมีข้อผิดพลาดที่อาจทำให้เกิด Integer Overflow ส่งผลให้ระบบจัดสรรหน่วยความจำน้อยกว่าที่จำเป็น
เมื่อข้อมูลภาพหน้าจอถูกส่งเข้ามาเพิ่มเติม ข้อมูลบางส่วนจึงถูกเขียนเกินขอบเขตหน่วยความจำที่จัดสรรไว้ (Out-of-Bounds Write) ซึ่งอย่างน้อยที่สุดสามารถทำให้ TeamViewer ฝั่ง Viewer หยุดทำงานได้ และ Host สามารถกระตุ้นให้เกิดปัญหานี้ซ้ำได้ตามต้องการ
ที่น่ากังวลคือ นักวิจัยจาก Remedio ยังสามารถพัฒนาการโจมตีบน Windows ให้รุนแรงขึ้น โดยหลบเลี่ยงกลไกป้องกันการโจมตีของระบบปฏิบัติการ และสามารถสั่งรันโค้ดที่กำหนดบนเครื่อง Viewer ได้
อย่างไรก็ตาม การสาธิตการโจมตีดังกล่าวยังต้องอาศัยองค์ประกอบบางส่วนจากฝั่ง Host เพื่อป้อนข้อมูลสำหรับการโจมตี จึงยังไม่ใช่การโจมตีที่ดำเนินการผ่านเครือข่ายทั้งหมดโดยสมบูรณ์ นอกจากนี้ ผลการทดสอบดังกล่าวยืนยันเฉพาะบน Windows เท่านั้น ยังไม่มีข้อมูลยืนยันว่าการโจมตีในลักษณะเดียวกันสามารถทำได้บน Linux, macOS หรือ Android
กระทบหลายแพลตฟอร์ม แนะนำอัปเดตเป็นเวอร์ชัน 15.83 ขึ้นไป
ช่องโหว่นี้มีหมายเลข CVE-2026-111585 และได้รับคะแนนความรุนแรง CVSS 8.8 จัดอยู่ในระดับสูง (High) โดยส่งผลกระทบต่อ TeamViewer ทุกเวอร์ชันก่อน 15.83 ได้แก่
- TeamViewer Full Client บน Windows, Linux และ macOS
- TeamViewer Portable บน Windows
- TeamViewer Remote Control บน Android
นักวิจัยระบุว่า การโจมตีไม่จำเป็นต้องใช้รหัสผ่านเพิ่มเติม หรืออาศัยการหลอกให้เหยื่อคลิกสิ่งใดเป็นพิเศษ นอกเหนือจากการที่ผู้ใช้งานยอมรับการเชื่อมต่อ Remote Control กับเครื่อง Host เท่านั้น อีกทั้งยังสามารถเกิดขึ้นได้กับการตั้งค่าเริ่มต้นของ TeamViewer
ประเด็นสำคัญคือ ช่องโหว่นี้ยังคงอยู่แม้ผู้ใช้งานจะอัปเดต TeamViewer เป็นเวอร์ชัน 15.82 ซึ่งเป็นแพตช์ความปลอดภัยที่ออกมาเมื่อเดือนกันยายนที่ผ่านมา ดังนั้น การอัปเดตเวอร์ชันดังกล่าวจึงยังไม่เพียงพอที่จะป้องกันความเสี่ยงนี้
TeamViewer ระบุว่าแพตช์แก้ไขช่องโหว่ดังกล่าวแล้วในเวอร์ชัน 15.83 และแนะนำให้ผู้ใช้งานอัปเดตเป็นเวอร์ชันนี้หรือใหม่กว่าโดยเร็ว โดยไม่มีวิธีแก้ไขชั่วคราว (Workaround) สำหรับช่องโหว่นี้
นอกจากนี้ การอัปเดต 15.83 ยังแก้ไขช่องโหว่ระดับสูงอีก 2 รายการในประกาศเดียวกัน ซึ่งหนึ่งในนั้นเป็นช่องโหว่ที่อาจเปิดทางให้รันโค้ดบนระบบ Linux และ macOS ได้ด้วย
สำหรับผู้ที่ใช้งาน TeamViewer Host แม้ประกาศช่องโหว่ CVE-2026-111585 จะไม่ได้ระบุว่าผลิตภัณฑ์ Host ได้รับผลกระทบโดยตรง แต่การอัปเดตเป็นเวอร์ชัน 15.83 ก็ยังเป็นสิ่งที่ควรทำ เนื่องจากมีการแก้ไขช่องโหว่อื่นที่ส่งผลกระทบต่อ Host รวมอยู่ด้วย
ทั้งนี้ TeamViewer เปิดเผยว่า ณ วันที่เผยแพร่แพตช์ ยังไม่พบหลักฐานว่ามีผู้โจมตีนำช่องโหว่นี้ไปใช้โจมตีจริง ขณะที่ Remedio ก็ยังไม่พบการโจมตีในวงกว้าง และไม่ได้เผยแพร่โค้ดสำหรับใช้โจมตีช่องโหว่ดังกล่าว