VOLTA มัลแวร์ขโมยข้อมูลใช้ AI วิเคราะห์เหยื่อ จัดอันดับบัญชีและข้อมูลที่มีมูลค่าทางการเงิน
นักวิจัยด้านความปลอดภัยไซเบอร์จาก Cisco Talos พบมัลแวร์ขโมยข้อมูล (Infostealer) ตัวใหม่ชื่อ VOLTA-AUTODOXER ที่นำ AI เข้ามาเพิ่มความสามารถหลังจากขโมยข้อมูลจากเหยื่อ โดยส่งข้อมูลที่รวบรวมได้ให้ Large Language Model (LLM) วิเคราะห์และจัดทำรายงานประเมินมูลค่าทรัพย์สินดิจิทัลของเหยื่อ เพื่อช่วยให้ผู้โจมตีตัดสินใจได้ว่าข้อมูลหรือบัญชีใดมีมูลค่าสูงและควรนำไปสร้างรายได้ก่อน
ความน่าสนใจของ VOLTA ไม่ได้อยู่ที่ความสามารถในการขโมยข้อมูลเพียงอย่างเดียว แต่เป็นการนำ AI มาเปลี่ยนข้อมูลที่ขโมยมาให้กลายเป็นข่าวกรองสำหรับอาชญากรไซเบอร์ โดยทำหน้าที่เสมือนนักวิเคราะห์ที่ช่วยคัดกรองเหยื่อและจัดลำดับความสำคัญของทรัพย์สินที่สามารถนำไปหาประโยชน์ได้
ข้อมูลการค้นพบดังกล่าวมาจากโครงการวิจัย CAIRN ของทีม Cisco Talos ซึ่งกำลังติดตามพัฒนาการของมัลแวร์ที่นำ AI เข้ามาเป็นส่วนหนึ่งของกระบวนการทำงาน
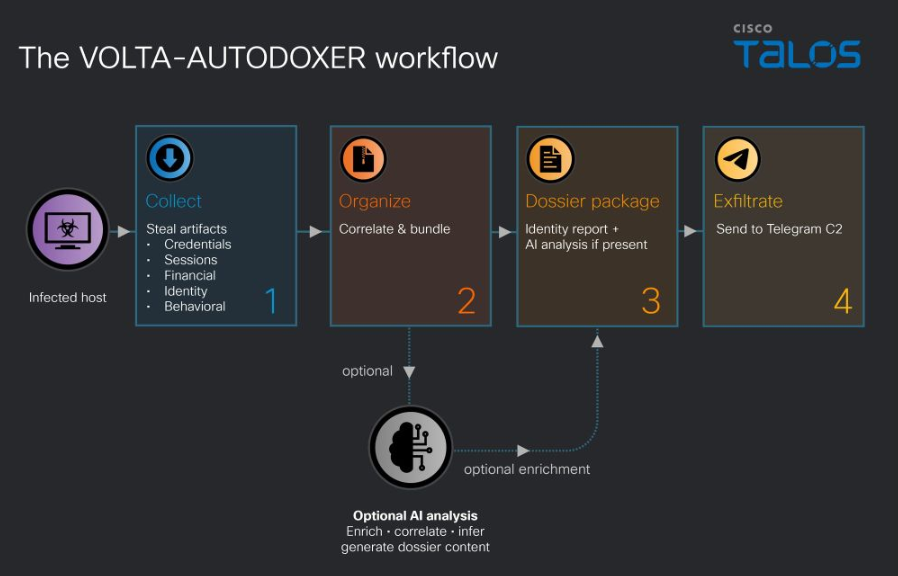
VOLTA ขโมยข้อมูล แล้วส่ง AI วิเคราะห์มูลค่าเหยื่อ
VOLTA เป็นมัลแวร์บน Windows ที่สามารถลบตัวเองหลังทำงานเสร็จ โดยมีความสามารถในการรวบรวมข้อมูลจากระบบของเหยื่อเป็นจำนวนมาก ไม่ว่าจะเป็นรหัสผ่านที่บันทึกไว้ในเว็บเบราว์เซอร์ Cookies ข้อมูลบัตรชำระเงิน Seed Phrase ของกระเป๋าคริปโตเคอร์เรนซี รวมถึง Session และ Token สำหรับเข้าถึงบัญชี Discord, Telegram, Steam, Roblox และ Microsoft
นอกจากนี้ ยังสามารถขโมยข้อมูลจาก Outlook, Slack, Firefox, Thunderbird ตลอดจนไฟล์การตั้งค่าของ SSH และบริการคลาวด์ เช่น Google Cloud รวมถึงข้อมูลเครือข่าย Wi-Fi และภาพหน้าจอจากเครื่องที่ติดมัลแวร์
แต่สิ่งที่ทำให้ VOLTA แตกต่างจากมัลแวร์ขโมยข้อมูลทั่วไป คือความสามารถในการนำข้อมูลที่รวบรวมได้มาประกอบเป็นโปรไฟล์ของเหยื่ออย่างละเอียด โดยไม่ได้จำกัดอยู่แค่ชื่อบัญชีและรหัสผ่าน แต่ยังพยายามค้นหาข้อมูลส่วนบุคคลและเบาะแสที่ช่วยระบุตัวตน เช่น ตำแหน่งที่ตั้งและที่อยู่บ้าน สถานที่ทำงาน ชื่อโดเมนขององค์กร ปีเกิดที่คาดการณ์จากข้อมูลที่พบ เลขท้ายบัตรเครดิต รวมถึงข้อมูลผู้สร้างเอกสารและพื้นที่ทำงานบน Slack
มัลแวร์ยังใช้ Session ที่ขโมยมาเพื่อเข้าถึงบริการต่าง ๆ และรวบรวมข้อมูลเพิ่มเติม เช่น ค้นหาใบเสร็จการซื้อสินค้าใน Gmail เพื่อนำมายืนยันที่อยู่บ้าน ตรวจสอบประวัติการสั่งอาหารผ่าน UberEats และ DoorDash รวมถึงดึงข้อมูลเพิ่มเติมจากบัญชี Discord
ข้อมูลทั้งหมดจะถูกจัดรวมเป็นชุดหลักฐาน (Evidence Bundle) ก่อนส่งไปยังบริการ OpenRouter เพื่อเรียกใช้งานโมเดล AI โดยมีคำสั่งให้ทำหน้าที่เป็นนักวิเคราะห์ข่าวกรองดิจิทัล (Forensic Intelligence Analyst) และจัดทำรายงานประเมินเป้าหมาย
รายงานที่ได้จะมีหัวข้อสำคัญอย่าง “WHAT THEY’RE WORTH” เพื่อจัดอันดับทรัพย์สินของเหยื่อตามมูลค่าที่สามารถนำไปสร้างรายได้ พร้อมประเมินระดับมูลค่าเป็นต่ำ ปานกลาง หรือสูง อีกส่วนคือ “THEIR OPSEC” ซึ่งวิเคราะห์มาตรการรักษาความปลอดภัยของเหยื่อ รวมถึงพฤติกรรมการตั้งและจัดเก็บรหัสผ่าน
กล่าวอีกนัยหนึ่ง AI ไม่ได้ทำหน้าที่ช่วยมัลแวร์ค้นหาข้อมูลเพียงอย่างเดียว แต่ยังวิเคราะห์ความเชื่อมโยงระหว่างข้อมูลที่กระจัดกระจาย เช่น ชื่อ ที่อยู่ สถานศึกษา และรูปแบบรหัสผ่าน เพื่อสร้างข้อสันนิษฐานที่เป็นประโยชน์ต่อผู้โจมตีมากขึ้น