เผยแล้ว! แฮกเกอร์เจาะโน้ตบุ๊กวิศวกร DevOps ต้นตอทำ Binance สูญเงิน 2 แสนล้าน
Binance แพลตฟอร์มซื้อขายคริปโตรายใหญ่ที่สุดในโลก เปิดเผยความคืบหน้าการสอบสวนเหตุการณ์โจรกรรมสินทรัพย์ดิจิทัลมูลค่าประมาณ 2.14 แสนล้านบาท โดยพบว่าแฮกเกอร์อาศัยช่องทางเข้าถึงที่เชื่อมโยงกับโน้ตบุ๊กของวิศวกร DevOps ซึ่งถูกเจาะระบบ ก่อนใช้สิทธิ์ดังกล่าวส่งคำสั่งถอนสินทรัพย์โดยไม่ได้รับอนุญาตจากกระเป๋าเงินของแพลตฟอร์ม
Binance ระบุว่า ผู้โจมตีสามารถเข้าถึง Service Container ซึ่งเป็นสภาพแวดล้อมสำหรับเรียกใช้บริการภายในระบบ และใช้ช่องทางดังกล่าวส่งธุรกรรมถอนเงินที่ไม่ได้รับอนุญาต อย่างไรก็ตาม การสอบสวนเบื้องต้นยังไม่พบหลักฐานว่ากุญแจส่วนตัว (Private Key) ของกระเป๋าเงินดิจิทัลรั่วไหลออกไป
Richard Teng ประธานเจ้าหน้าที่บริหารร่วมของ Binance ชี้แจงว่า เหตุการณ์นี้ไม่ได้เกิดจากการนำสิทธิ์ของวิศวกรคนใดคนหนึ่งมาใช้โดยตรง หรือเป็นการโจมตีแบบคลิกเพียงครั้งเดียว แต่เป็นกระบวนการโจมตีที่ซับซ้อนกว่านั้น พร้อมย้ำว่าการสอบสวนยังไม่ได้ระบุว่าบุคคลใดเป็นผู้รับผิดชอบต่อเหตุการณ์ดังกล่าว
ขณะเดียวกัน Binance เปิดเผยว่าพบจุดที่อาจถูกเจาะระบบเพิ่มเติมอีกหลายจุด และยังอยู่ระหว่างรวบรวมหลักฐานเพื่อสรุปภาพรวมของเหตุการณ์ โดยบริษัทยืนยันว่าจะรับผิดชอบความเสียหายทั้งหมดผ่านกองทุน SAFU และเงินทุนของบริษัท พร้อมยืนยันว่าเงินของลูกค้ายังคงปลอดภัย และจะเผยแพร่ข้อมูล Proof of Reserves หรือหลักฐานแสดงสินทรัพย์สำรองฉบับปรับปรุง หลังดำเนินมาตรการแก้ไขระบบเรียบร้อยแล้ว
ระงับฝากถอน เร่งติดตามเงินที่ถูกขโมย
หลังเกิดเหตุ Binance ได้ระงับการฝากและถอนสินทรัพย์ดิจิทัลชั่วคราว เพื่อดำเนินการตรวจสอบความปลอดภัยของระบบ พร้อมเพิกถอนสิทธิ์การอนุญาตของ Address ที่ได้รับผลกระทบ และประสานงานกับบริษัทผู้เชี่ยวชาญด้าน Blockchain Intelligence รวมถึงหน่วยงานบังคับใช้กฎหมาย เพื่อติดตามเส้นทางการเงินและพยายามกู้คืนสินทรัพย์ที่ถูกขโมยไป
ด้านบริษัทวิเคราะห์ข้อมูลบล็อกเชน TRM Labs ระบุว่า เหตุการณ์ดังกล่าวเกิดขึ้นเมื่อวันที่ 29 ตุลาคม 2026 โดยผู้โจมตีสามารถเคลื่อนย้ายสินทรัพย์มูลค่าประมาณ 2.14 แสนล้านบาท ออกจากกระเป๋าเงินของ Binance บนเครือข่ายบล็อกเชน 10 แห่ง โดยเงินส่วนใหญ่ถูกเคลื่อนย้ายภายในเวลาประมาณ 20 นาที เริ่มตั้งแต่เวลา 20.05 น. UTC
TRM Labs ประเมินว่า นี่คือเหตุการณ์โจรกรรมคริปโตครั้งใหญ่ที่สุดเท่าที่เคยมีการบันทึกมา โดยมีมูลค่าสูงกว่าเหตุการณ์แฮกแพลตฟอร์ม Bybit เมื่อเดือนกุมภาพันธ์ 2025 ซึ่งสร้างความเสียหายประมาณ 5.05 หมื่นล้านบาท ถึงกว่า 4 เท่า
เงิน 9 หมื่นล้านบาทถูกอายัดแล้ว
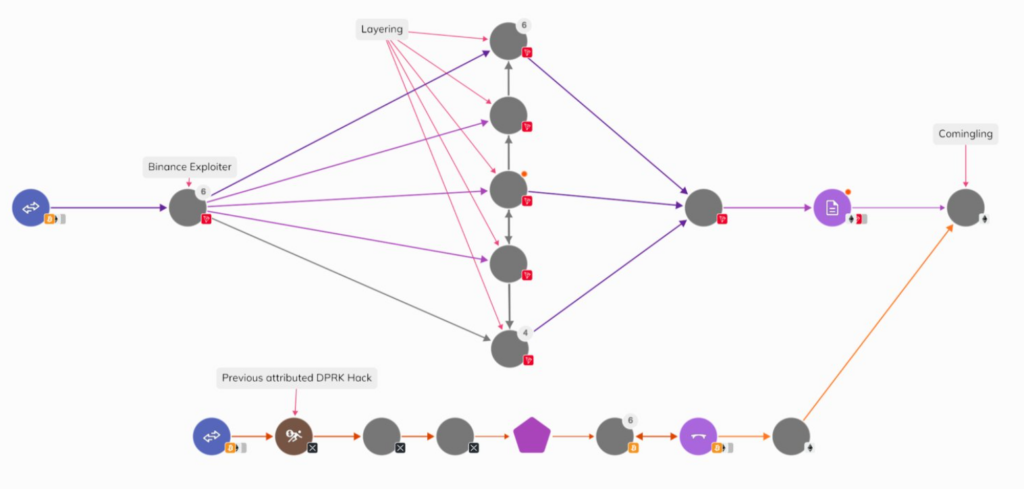
แม้ Binance ยังไม่ได้ระบุว่าผู้โจมตีเป็นกลุ่มใด แต่ TRM Labs เชื่อมโยงเหตุการณ์นี้กับกลุ่ม TraderTraitor ซึ่งเป็นกลุ่มแฮกเกอร์ที่ได้รับการสนับสนุนจากรัฐบาลเกาหลีเหนือ และเป็นกลุ่มเดียวกับที่รู้จักในชื่อ Lazarus Group และ APT38
ขณะที่ Chainalysis บริษัทวิเคราะห์ข้อมูลบล็อกเชนอีกราย ระบุว่ามีความเชื่อมั่นในระดับสูงว่า TraderTraitor เป็นผู้อยู่เบื้องหลังการโจมตี Binance ครั้งนี้เช่นกัน
สำหรับการติดตามเงินที่ถูกขโมย TRM Labs เปิดเผยว่า ผู้ออก Stablecoin รายใหญ่อย่าง Tether, Circle และ Ripple รวมถึง World Liberty Financial ได้ร่วมกันอายัดสินทรัพย์มูลค่าประมาณ 9 หมื่นล้านบาท นอกจากนี้ Arbitrum Security Council ยังสามารถอายัดสินทรัพย์บนเครือข่ายของตนเองได้อีก 8,426 ETH และ 74.6 ล้าน ARB ทำให้ยอดสินทรัพย์ที่ถูกอายัดรวมอยู่ที่ประมาณ 9.1 หมื่นล้านบาท
อย่างไรก็ตาม ผู้โจมตีพยายามเคลื่อนย้ายสินทรัพย์หนีการอายัด โดยขาย USDT ให้กับผู้ดูแลสภาพคล่อง (Market Maker) และนำ USDT ไปใช้เป็นหลักประกันกู้ยืม ETH ผ่านแพลตฟอร์ม Aave ส่งผลให้ยังมีสินทรัพย์ประมาณ 8.09 หมื่นล้านบาท ที่ผู้โจมตียังคงควบคุมอยู่และไม่สามารถถูกอายัดโดยผู้ออก Stablecoin ได้
TRM Labs ระบุว่า ปัจจุบันผู้โจมตียังคงถือครอง ETH มากกว่า 420,000 ETH และ Bitcoin อีกประมาณ 18,270 BTC ซึ่งเป็นสินทรัพย์ที่มีมูลค่ารวมประมาณ 8.09 หมื่นล้านบาท และอยู่นอกเหนืออำนาจการอายัดของผู้ออก Stablecoin
ทั้งนี้ กลุ่ม TraderTraitor เคยถูกเชื่อมโยงกับเหตุการณ์โจรกรรมคริปโตครั้งใหญ่หลายครั้ง รวมถึงกรณีแฮก Bybit ในเดือนกุมภาพันธ์ 2025 ที่สร้างความเสียหายประมาณ 5.05 หมื่นล้านบาท ซึ่งครั้งนั้น FBI ก็เคยระบุว่ากลุ่มแฮกเกอร์ Lazarus ของเกาหลีเหนืออยู่เบื้องหลังเช่นกัน