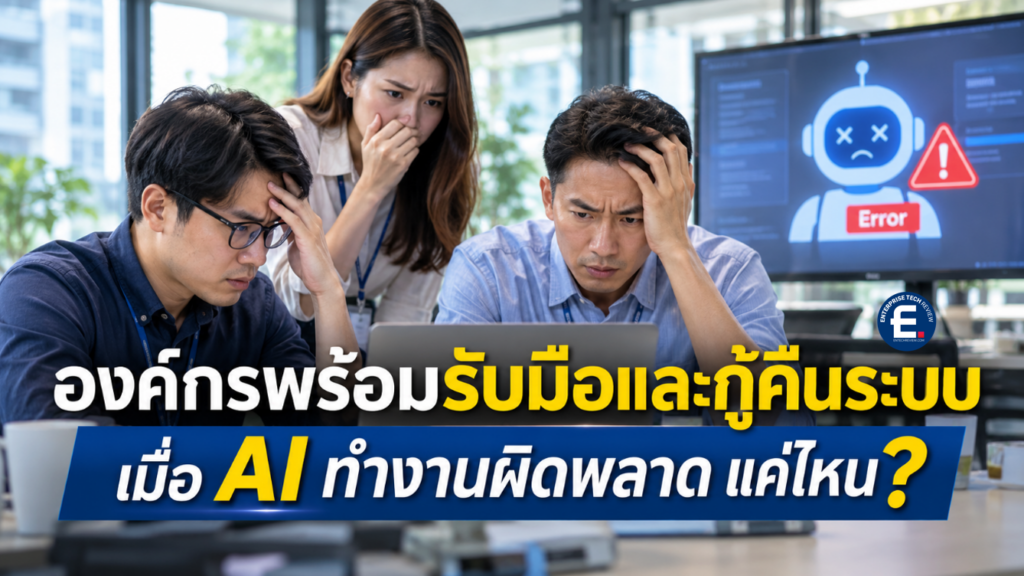
องค์กรพร้อมรับมือและกู้คืนระบบเมื่อ AI ทำงานผิดพลาด แค่ไหน?
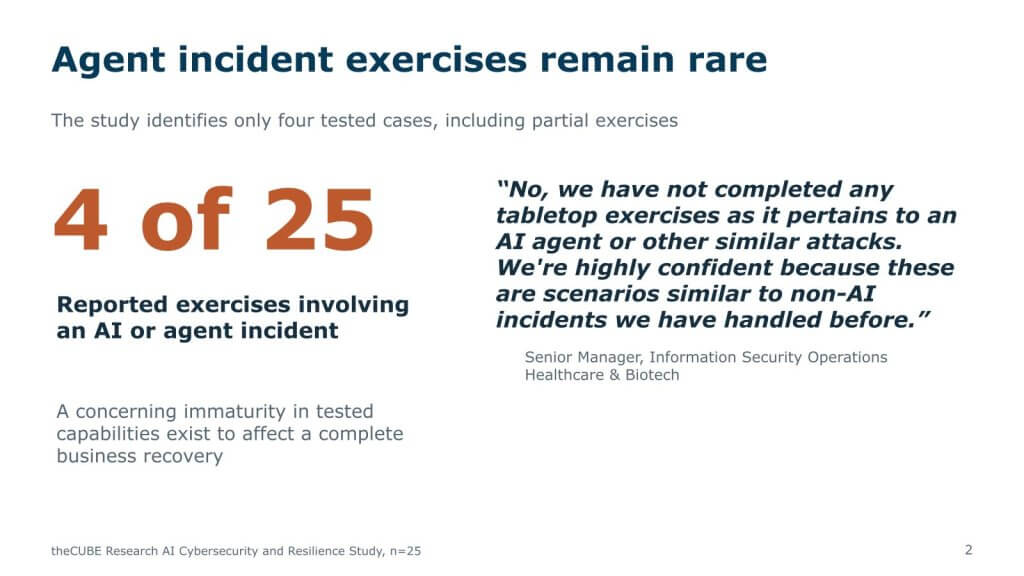
การนำ AI Agent เข้ามาทำงานในองค์กรกำลังเพิ่มขึ้นอย่างรวดเร็ว แต่สิ่งที่ควรตั้งคำถามต่อไปคือ เราจะรับมือหรือกู้คืนข้อมูลหาก AI ทำงานผิดพลาดได้ดีแค่ไหน เพราะผลการศึกษาจากการสัมภาษณ์ผู้เชี่ยวชาญด้านความปลอดภัยไซเบอร์และการรับมือเหตุการณ์ในองค์กร 25 แห่ง มีเพียง 4 แห่งเท่านั้นที่เคยทดสอบสถานการณ์รับมือเหตุการณ์ที่เกี่ยวข้องกับ AI Agent แม้จะเป็นเพียงการทดสอบบางส่วนก็ตาม
ผลการศึกษาจาก theCUBE Research ร่วมกับ Qualitate เผยประเด็นที่น่ากังวลคือ องค์กรจำนวนหนึ่งยังมั่นใจว่ามีแผนรับมือเหตุการณ์ไซเบอร์ที่เพียงพอ โดยอาศัยประสบการณ์จากการรับมือ Ransomware หรือเหตุการณ์โจมตีแบบเดิม แต่ในความเป็นจริง AI Agent มีความสามารถในการดำเนินการผ่านระบบต่าง ๆ ด้วยสิทธิ์ที่ได้รับอนุญาต ซึ่งอาจสร้างความเสียหายได้แม้ไม่มีผู้โจมตีจากภายนอกเข้ามาเกี่ยวข้อง
สิ่งนี้ชี้ให้เห็นช่องว่างสำคัญระหว่างความเชื่อมั่นขององค์กรกับความสามารถในการกู้คืนระบบและกระบวนการทางธุรกิจให้กลับมาอยู่ในสถานะที่ปลอดภัยหลังเกิดความผิดพลาดจาก AI
AI Agent ก็ทำงานผิดพลาดได้
ความเสี่ยงสำคัญของ AI Agent ไม่ได้จำกัดอยู่แค่การถูกแฮกหรือถูกหลอกให้ทำงานตามคำสั่งของผู้โจมตี แต่ยังรวมถึงกรณีที่ AI ตัดสินใจผิดพลาดและลงมือทำบางอย่างด้วยสิทธิ์ที่องค์กรอนุญาตไว้อย่างถูกต้อง
ตัวอย่างเช่น AI Agent อาจแก้ไขข้อมูลในระบบผิดพลาด ส่งข้อความที่ไม่ควรส่ง หรือทำธุรกรรมที่ไม่ถูกต้อง โดยการทำงานของ Agent อาจเชื่อมโยงกับหลายแอปพลิเคชันและระบบภายในองค์กร ทำให้ความผิดพลาดเพียงครั้งเดียวสามารถส่งผลกระทบต่อเนื่องไปยังกระบวนการทางธุรกิจอื่น ๆ ได้อย่างรวดเร็ว
รายงานระบุว่า จากผู้ให้ข้อมูล 25 ราย มีเพียง 2 รายที่ระบุว่าองค์กรมีความสามารถในการตรวจจับพฤติกรรมผิดปกติหรือการทำงานที่ไม่เป็นไปตามวัตถุประสงค์ของ AI Agent ได้อย่างครอบคลุม ขณะที่มีเพียง 3 รายที่สามารถติดตามและตรวจสอบย้อนกลับกิจกรรมของ Agent ได้อย่างครอบคลุมเช่นกัน
ปัญหาสำคัญคือ แม้องค์กรจะมีระบบจัดการตัวตน (Identity Management) ระบบบันทึก Log และเครื่องมือรักษาความปลอดภัยอยู่แล้ว แต่ข้อมูลจากแต่ละระบบอาจไม่ได้เชื่อมโยงกันมากพอที่จะทำให้ทีม IT และ Security สามารถตรวจสอบภาพรวมได้ว่า AI Agent ทำอะไรไปบ้าง ใช้สิทธิ์ใด เรียกใช้เครื่องมืออะไร และส่งผลกระทบต่อระบบใดตามมา
กู้คืนระบบสำเร็จ ธุรกิจอาจยังเสี่ยง
อีกประเด็นที่รายงานให้ความสำคัญคือ ความแตกต่างระหว่างการกู้คืนระบบให้กลับมาใช้งานได้ กับการทำให้มั่นใจว่ากระบวนการทางธุรกิจกลับมาทำงานได้อย่างถูกต้องและปลอดภัยจริง
แม้องค์กรจะสามารถกู้คืนระบบจาก Backup ได้ตามเป้าหมาย Recovery Point Objective (RPO) และ Recovery Time Objective (RTO) แต่ก็ไม่ได้หมายความว่าข้อมูลและธุรกรรมที่ AI Agent เข้าไปเปลี่ยนแปลงจะกลับมาถูกต้องทั้งหมด
ตัวอย่างเช่น หาก AI Agent แก้ไขข้อมูลในหลายระบบพร้อมกัน การกู้คืนเซิร์ฟเวอร์หรือฐานข้อมูลอาจทำได้สำเร็จ แต่ทีมงานยังต้องตรวจสอบว่ามีธุรกรรมใดได้รับผลกระทบ ต้องแก้ไขข้อมูลส่วนใด และกระบวนการทางธุรกิจสามารถกลับมาเดินหน้าต่อได้อย่างปลอดภัยหรือไม่
รายงานยังเตือนถึงการพึ่งพามนุษย์ในการตรวจสอบการทำงานของ AI มากเกินไป เพราะแม้จะมีคนคอยอนุมัติหรือเฝ้าระวัง แต่ก็ไม่สามารถรับประกันได้ว่าจะตรวจพบทุกความผิดพลาด โดยเฉพาะเมื่อ AI Agent สามารถทำงานได้รวดเร็วและต่อเนื่องกว่าความสามารถในการตรวจสอบของมนุษย์
ดังนั้น องค์กรจำเป็นต้องกำหนดขอบเขตสิทธิ์และระดับความเป็นอิสระของ AI Agent ให้สอดคล้องกับความเสี่ยงของงาน หากเป็นการดำเนินการที่อาจส่งผลกระทบสูง ควรกำหนดให้ต้องได้รับการอนุมัติจากมนุษย์ก่อน ขณะที่การให้ AI ดำเนินการแก้ไขปัญหาเองก็ต้องมีมาตรการควบคุมที่ชัดเจน
แนะองค์กรจำลองเหตุการณ์ AI Agent ทำงานผิดพลาด ก่อนนำไปใช้จริง
ผู้จัดทำรายงานเสนอให้องค์กรเริ่มทดสอบสถานการณ์ที่ AI Agent ทำงานผิดพลาดในกระบวนการทางธุรกิจที่ใช้งานจริง โดยเฉพาะ Agent ที่ได้รับอนุญาตให้เข้าถึงและดำเนินการผ่านระบบหลายส่วน เพื่อพิสูจน์ว่าทีมงานสามารถควบคุมสถานการณ์และกู้คืนการทำงานได้จริง
แนวทางที่แนะนำประกอบด้วยการตรวจสอบว่า AI Agent สามารถเข้าถึงระบบใดและทำอะไรได้บ้าง ทดสอบความสามารถในการหยุดการทำงานและเพิกถอนสิทธิ์การเข้าถึง (Kill Switch) รวมถึงตรวจสอบย้อนหลังว่ามีการดำเนินการอะไรไปแล้ว และสามารถแก้ไขผลกระทบที่เกิดขึ้นได้ครบถ้วนหรือไม่
อีกแนวทางที่น่าสนใจคือการจำลองสภาพแวดล้อมของระบบและกระบวนการทางธุรกิจ (Sandbox) เพื่อทดลองนำกิจกรรมของ AI Agent กลับมาจำลองซ้ำ (Replay) ตรวจสอบสาเหตุของความผิดพลาด และประเมินผลกระทบต่อข้อมูลและธุรกรรมในระบบต่าง ๆ ก่อนนำบทเรียนไปปรับปรุงมาตรการรับมือในระบบจริง
ท้ายที่สุด รายงานเน้นย้ำว่า การสร้างความเชื่อมั่นในการใช้ AI ระดับองค์กรไม่ควรอาศัยเพียงการกำหนดนโยบายหรือการมีมนุษย์คอยตรวจสอบ แต่ต้องพิสูจน์ให้ได้ว่าองค์กรสามารถตรวจสอบสิ่งที่ AI ทำ หยุดการทำงานเมื่อเกิดปัญหา วิเคราะห์ผลกระทบ และกู้คืนกระบวนการทางธุรกิจให้กลับมาอยู่ในสถานะที่เชื่อถือได้