Railway ผู้ให้บริการคลาวด์สหรัฐฯ ถูกแฮก! ขโมย API Key ลูกค้า แอบใช้ AI บิลพุ่ง 27 ล้านบาท
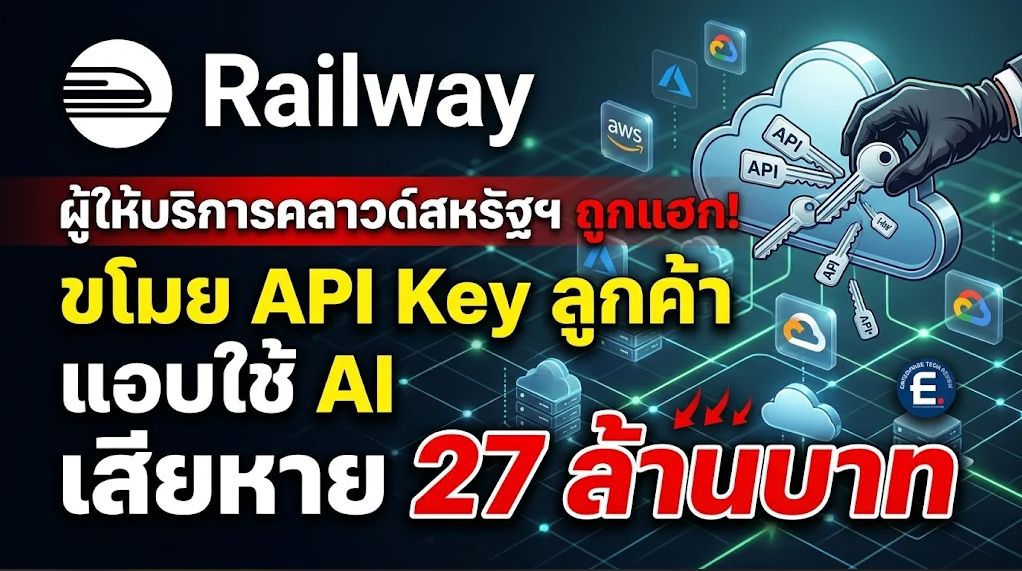
เมื่อผู้ให้บริการคลาวด์ถูกเจาะ ผลกระทบอาจไม่ได้หยุดอยู่แค่ระบบของผู้ให้บริการ แต่สามารถลุกลามไปถึงลูกค้าหลายหมื่นรายได้ทันที กรณีล่าสุดของ Railway ผู้ให้บริการ Cloud Hosting ที่ออกมาเปิดเผยเหตุการณ์ถูกแฮกเกอร์เจาะโครงสร้างพื้นฐานภายใน ขโมยข้อมูลลับสำหรับเชื่อมต่อบริการของลูกค้า ก่อนนำข้อมูลเหล่านั้นไปใช้สร้างค่าใช้จ่าย AI โดยไม่ได้รับอนุญาตสูงถึงประมาณ 740,000 ดอลลาร์สหรัฐ หรือราว 27 ล้านบาท
รายงานระบุว่า Railway ตรวจพบเหตุการณ์เมื่อวันที่ 22 ตุลาคม 2026 หลังพบการเข้าถึงระบบที่จัดเก็บ Environment Variables ซึ่งเป็นข้อมูลสำคัญที่แอปพลิเคชันใช้เก็บค่าการตั้งค่าและข้อมูลลับต่าง ๆ เช่น API Key, Access Token และรหัสสำหรับเชื่อมต่อบริการภายนอก
จากการสอบสวนพบว่า ผู้โจมตีสามารถเข้าถึงซอร์สโค้ดภายในของ Railway รวมถึง Environment Variables ที่ถูกถอดรหัสแล้วของ Workspace ลูกค้าได้สูงสุดประมาณ 100,000 ราย หรือคิดเป็น 1.85% ของ Workspace ทั้งหมด อย่างไรก็ตาม ตัวเลขดังกล่าวเป็นจำนวนสูงสุดที่อาจได้รับผลกระทบ ไม่ใช่จำนวนบัญชีที่ยืนยันแล้วว่าถูกขโมยข้อมูลจริง
เจาะระบบจากช่องโหว่ 2 จุด ใช้เวลา 26 ชั่วโมงต่อสู้กับ AI Agent
การโจมตีเริ่มต้นตั้งแต่วันที่ 20 ตุลาคม โดยแฮกเกอร์อาศัยช่องโหว่ที่ยังไม่เคยมีการเปิดเผยมาก่อนในระบบ Build Infrastructure ของ Railway ซึ่งเป็นโครงสร้างพื้นฐานที่ใช้สร้างและติดตั้งแอปพลิเคชัน ทำให้สามารถหลุดออกจากขอบเขตการแยกไฟล์ (Filesystem Isolation) และขโมยข้อมูลยืนยันตัวตนภายในระบบได้
จากนั้นผู้โจมตีใช้ข้อมูลดังกล่าวเข้าถึงประวัติการ Build และดึงสำเนาซอร์สโค้ดภายในของ Railway ออกไปวิเคราะห์ เพื่อค้นหาช่องทางโจมตีเพิ่มเติม ก่อนอาศัยช่องโหว่อีกจุดที่เกี่ยวข้องกับการตั้งค่าความสัมพันธ์ด้านความเชื่อถือ (Trust Relationship) ที่ไม่เหมาะสม เพื่อขยายสิทธิ์เข้าถึงระบบและขโมยข้อมูลรับรองที่ใช้ถอดรหัส Environment Variables ของลูกค้า
สิ่งที่น่าสนใจคือ Railway เปิดเผยว่า เหตุการณ์ครั้งนี้กลายเป็นการต่อสู้ระหว่างทีมวิศวกรของบริษัทกับผู้โจมตีที่ใช้ AI Agent เข้ามาช่วยค้นหาและใช้ประโยชน์จากช่องโหว่ต่าง ๆ ในโครงสร้างพื้นฐาน โดยการต่อสู้ดำเนินไปประมาณ 26 ชั่วโมง
ทั้งสองฝ่ายต่างทำงานขนานกัน ผู้โจมตีใช้ AI Agent สำรวจช่องทางโจมตีหลายรูปแบบ ขณะที่ทีมรักษาความปลอดภัยของ Railway ต้องเร่งปิดช่องโหว่และป้องกันระบบในเวลาเดียวกัน
ขโมย API Key ไปใช้จนบิลพุ่ง 27 ล้านบาท
จากการตรวจสอบ Railway พบว่าเป้าหมายหลักของผู้โจมตีคือข้อมูลรับรองสำหรับเชื่อมต่อผู้ให้บริการ AI แม้จะมีความพยายามค้นหาข้อมูลสำหรับบริการ Cloud, Database และ Payment ด้วยเช่นกัน
ข้อมูลที่ถูกขโมยไปถูกนำมาใช้สร้างการใช้งาน AI โดยไม่ได้รับอนุญาต คิดเป็นค่าใช้จ่ายประมาณ 740,000 ดอลลาร์สหรัฐ โดย Railway ระบุว่ากำลังประสานงานกับผู้ให้บริการ AI ที่เกี่ยวข้องเพื่อขอคืนเงินให้ลูกค้าที่ได้รับผลกระทบ และบริษัทจะรับผิดชอบค่าใช้จ่ายส่วนที่ผู้ให้บริการปฏิเสธการคืนเงิน
นอกจากนั้น เหตุการณ์ยังทำให้ Token ที่เชื่อมโยงกับบัญชีของผู้ใช้งาน 1,852 รายถูกเปิดเผยด้วย โดยประกอบด้วย GitHub OAuth Token และกุญแจสำหรับ AI Agent ซึ่ง Railway ระบุว่าได้รีเซ็ต Token เหล่านี้และแจ้งเตือนผู้ใช้งานที่ได้รับผลกระทบแล้ว
บริษัทเชื่อว่าผู้โจมตีมีเป้าหมายขโมยข้อมูลรับรองสำหรับบริการ AI เพื่อนำไปขายต่อหรือใช้ในการทำ AI Model Distillation ซึ่งเป็นกระบวนการถ่ายทอดความสามารถจากโมเดล AI หนึ่งไปยังอีกโมเดลหนึ่ง
เหตุการณ์นี้ยังเชื่อมโยงกับกระแสการโจมตีแพลตฟอร์มสำหรับนักพัฒนา AI ที่บริษัทความปลอดภัยไซเบอร์ Wiz เรียกว่า Black October ซึ่งในช่วงเดือนที่ผ่านมา มีแพลตฟอร์มอื่นตกเป็นเป้าหมายด้วย เช่น Northflank, OpenCode, Warp และ Lightning AI
Railway ระบุว่าได้กำจัดผู้โจมตีออกจากระบบทั้งหมดตั้งแต่วันที่ 21 ตุลาคม และแก้ไขช่องโหว่ที่ถูกใช้โจมตีแล้ว พร้อมยืนยันว่าไม่พบหลักฐานว่าแฮกเกอร์ดาวน์โหลด Git Repository ของลูกค้า หรือเข้าถึงฐานข้อมูลของลูกค้าโดยตรง