Cisco งานเข้า! แฮกเกอร์ใช้ช่องโหว่ร้ายแรงใน Cisco Expressway เจาะเครือข่ายภายองค์กร
พบกลุ่มแฮกเกอร์อาศัยช่องโหว่ร้ายแรงใน Cisco Expressway เจาะระบบขององค์กรแห่งหนึ่งในรัสเซีย ก่อนขยายการเข้าถึงจากอุปกรณ์ที่เชื่อมต่ออินเทอร์เน็ตเข้าสู่เครือข่ายภายในได้สำเร็จ โดยสามารถยึดอุปกรณ์ได้ถึง 4 เครื่อง และเข้าถึงระบบสำคัญภายในองค์กร รวมถึงเซิร์ฟเวอร์ SQL Server และคลังเก็บซอร์สโค้ด GitLab เพื่อขโมยข้อมูลรับรองและข้อมูลสำคัญอื่น ๆ
เหตุการณ์ดังกล่าวถูกเปิดเผยโดยบริษัทความปลอดภัยไซเบอร์ F6 ซึ่งระบุว่าเป็นหนึ่งในกรณีแรก ๆ ที่พบการใช้ช่องโหว่นี้โจมตีระบบจริง หลังมีการเผยแพร่โค้ดตัวอย่างสำหรับโจมตี (Proof-of-Concept หรือ PoC) ออกสู่สาธารณะ
พบช่องโหว่ร้ายแรง เปิดทางยึดระบบ
ช่องโหว่ดังกล่าวมีหมายเลข CVE-2026-76466 และได้รับคะแนนความรุนแรง CVSS สูงถึง 9.8 จัดอยู่ในระดับวิกฤต โดยส่งผลกระทบต่อ Cisco Expressway ซึ่งเป็นระบบที่องค์กรใช้รองรับการสื่อสารและการเชื่อมต่อผ่านเครือข่าย
ช่องโหว่นี้เปิดทางให้ผู้โจมตีจากระยะไกลที่สามารถเข้าถึงอุปกรณ์ผ่านเครือข่ายได้ สั่งรันคำสั่งบนระบบปฏิบัติการด้วยสิทธิ์ระดับ Root โดยไม่จำเป็นต้องผ่านการยืนยันตัวตน
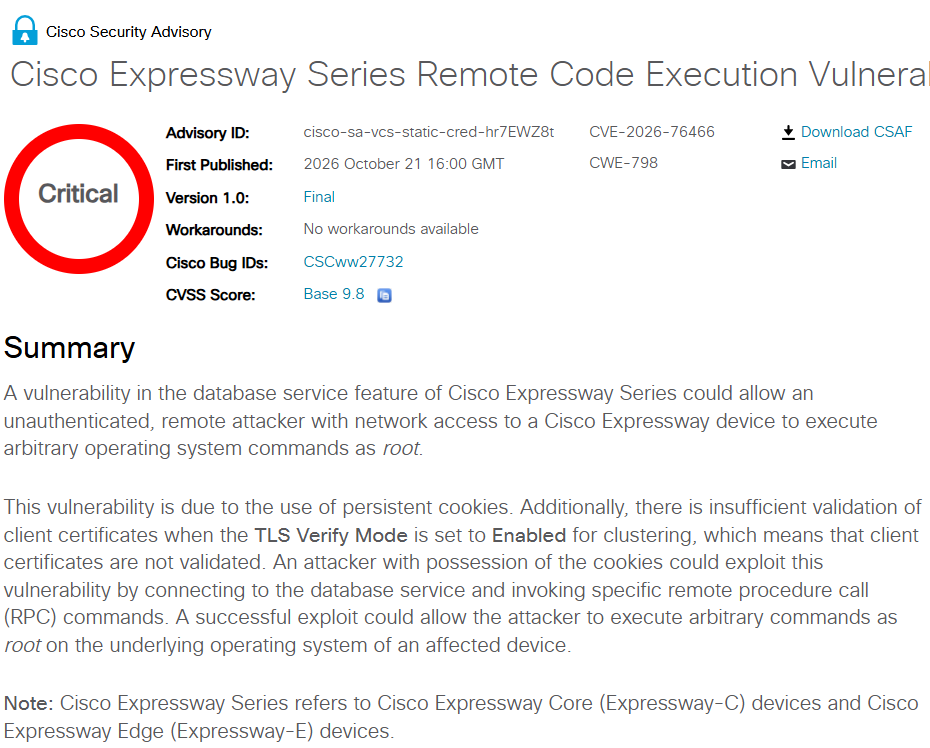
Cisco ระบุว่าสาเหตุเกิดจากการใช้ Persistent Cookies ร่วมกับการตรวจสอบใบรับรอง Client Certificate ที่ไม่เพียงพอในกรณีที่ตั้งค่า TLS Verify Mode สำหรับการทำงานแบบ Cluster เป็น Enabled ส่งผลให้ระบบไม่ได้ตรวจสอบใบรับรองอย่างถูกต้อง
ผู้โจมตีที่มี Cookie ดังกล่าวสามารถเชื่อมต่อไปยังบริการฐานข้อมูลและเรียกใช้คำสั่ง Remote Procedure Call (RPC) ที่กำหนดไว้ เพื่อสั่งรันคำสั่งบนระบบปฏิบัติการด้วยสิทธิ์ Root ได้
Cisco ออกแพตช์แก้ไขช่องโหว่ตั้งแต่วันที่ 21 ตุลาคม 2026 โดยแนะนำให้ผู้ใช้งาน Cisco Expressway Series รุ่น X14 และเก่ากว่า ย้ายไปใช้เวอร์ชันที่ได้รับการแก้ไขแล้ว ส่วนสายเวอร์ชัน X15.5.3 และเก่ากว่า ให้อัปเดตเป็น X15.5.20
เจาะเข้าสู่เครือข่ายภายใน
รายงานจาก F6 ระบุว่า ผู้โจมตีเริ่มต้นด้วยการเจาะ Cisco Expressway จำนวน 2 เครื่องที่เปิดให้เข้าถึงจากอินเทอร์เน็ต จากนั้นใช้อุปกรณ์ที่ยึดได้เป็นช่องทางเข้าสู่ระบบภายใน และเข้าถึงอุปกรณ์ใน Cluster เพิ่มอีก 2 เครื่อง รวมเป็น 4 เครื่อง
หลังได้สิทธิ์ Root ผู้โจมตีเริ่มขยายการเข้าถึงไปยังระบบอื่นภายในเครือข่าย (Lateral Movement) พร้อมใช้สคริปต์ Python ที่พัฒนาขึ้นเองเพื่อสำรวจเครือข่าย ค้นหาแหล่งจัดเก็บข้อมูลที่เปิดให้เข้าถึงผ่าน SMB เชื่อมต่อกับ SQL Server และ WinRM รวมถึงเข้าถึงคลังเก็บซอร์สโค้ด GitLab เพื่อรวบรวมข้อมูลรับรองและข้อมูลสำคัญออกจากองค์กร
นอกจากนี้ F6 ยังพบเบาะแสว่าสคริปต์ Python บางส่วนอาจได้รับความช่วยเหลือจากเครื่องมือ AI ในการพัฒนา เนื่องจากมีการใส่คำอธิบายและคอมเมนต์เกี่ยวกับการแก้ไขข้อผิดพลาดไว้ในโค้ด อย่างไรก็ตาม ยังไม่มีการระบุว่ากลุ่มผู้โจมตีเป็นใครหรือสังกัดกลุ่มใด
แนะเร่งอัปเดตและตรวจสอบอุปกรณ์
F6 แนะนำให้องค์กรที่ใช้งาน Cisco Expressway เร่งอัปเดตเป็นเวอร์ชันล่าสุดที่ยังได้รับการสนับสนุน พร้อมตรวจสอบอุปกรณ์เพื่อค้นหาร่องรอยการถูกเจาะระบบ หากพบความผิดปกติควรแยกอุปกรณ์ที่ได้รับผลกระทบออกจากเครือข่าย ประเมินขอบเขตความเสียหาย และปิดกั้นช่องทางที่ผู้โจมตีอาจใช้ขยายการเข้าถึงไปยังระบบอื่น