เมื่อโมเดล AI ขนาดเล็ก อาจแพร่กระจายตัวเองลงอุปกรณ์ IoT ได้
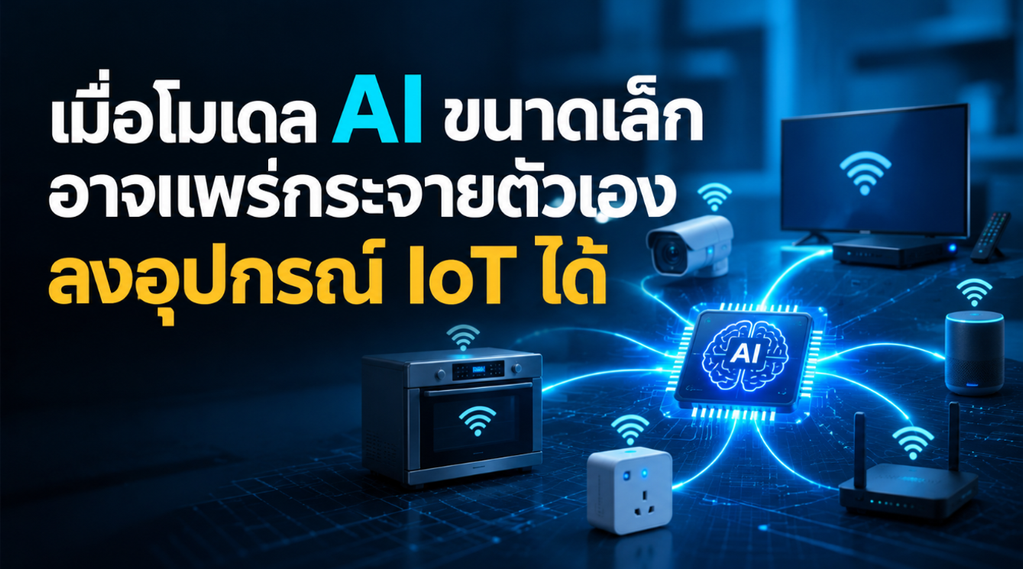
Anthropic เตือนว่า AI โมเดลขนาดเล็กอาจมีความสามารถแพร่กระจายตัวเองไปยังอุปกรณ์อัจฉริยะที่มีระบบรักษาความปลอดภัยหละหลวมได้โดยไม่ต้องพึ่งพาดาต้าเซ็นเตอร์ โดยทีมวิจัยทดลองนำ AI ไปรันบนกล่อง Android TV ราคาถูก 15 เครื่อง เพื่อศึกษาความเป็นไปได้ที่ AI จะค้นหาอุปกรณ์ที่มีช่องโหว่ ติดตั้งตัวเอง และขยายการแพร่กระจายไปยังอุปกรณ์อื่นโดยอัตโนมัติ ซึ่งหากความสามารถของโมเดลพัฒนาต่อเนื่องในอัตราปัจจุบัน เทคโนโลยีลักษณะนี้อาจเกิดขึ้นได้ภายในสิ้นปีนี้
งานวิจัยดังกล่าวมาจากทีม Anthropic Frontier Red Team ซึ่งมีหน้าที่ทดสอบความสามารถและพฤติกรรมของ AI ที่อาจก่อให้เกิดความเสี่ยง โดยมุ่งศึกษาว่า AI สามารถทำงานหลายขั้นตอนต่อเนื่องกันจนเกิดการแพร่กระจายคล้ายเวิร์มหรือมัลแวร์ที่คัดลอกตัวเองไปยังอุปกรณ์อื่นได้หรือไม่
ทดลองรัน AI บน Android TV ราคาถูก พบฮาร์ดแวร์พร้อมแล้ว แต่โมเดลยังมีข้อจำกัด
ทีมวิจัยซื้อกล่อง Android TV แบรนด์โนเนมจำนวน 15 เครื่อง ในราคาประมาณเครื่องละ 55 ดอลลาร์สหรัฐ ก่อนทดลองนำ Gemma4-26B โมเดล AI แบบเปิดของ Google มารันโดยกระจายการทำงานข้ามอุปกรณ์ทั้งหมด แม้จะทำงานได้จริง แต่ประสิทธิภาพยังต่ำมาก โดยประมวลผลได้ไม่ถึง 0.5 โทเคนต่อวินาที
ผลการศึกษาพบว่า โมเดล AI แบบเปิดที่มีพารามิเตอร์ไม่เกิน 30,000 ล้านตัว เริ่มทำงานย่อยหลายขั้นตอนที่จำเป็นต่อการแพร่กระจายตัวเองได้แล้ว อย่างไรก็ตาม เมื่อให้ทำงานทุกขั้นตอนต่อเนื่องกัน โมเดลยังผิดพลาดอยู่บ่อยครั้ง
ในการทดลองที่ลดความซับซ้อนของขั้นตอนเจาะระบบให้ทำได้ง่ายขึ้น มีเพียง GLM-5.2 ซึ่งเป็นโมเดลแบบเปิดขนาดใหญ่กว่าเท่านั้นที่สามารถแพร่กระจายตัวเองผ่านเครือข่ายจำลองของอุปกรณ์ Android ได้สำเร็จตั้งแต่ต้นจนจบ
Anthropic จึงประเมินว่า หากโมเดลขนาดเล็กพัฒนาความสามารถต่อไปในอัตราปัจจุบัน ก็อาจทำงานลักษณะนี้ได้ภายในสิ้นปี 2026 โดยอุปกรณ์เป้าหมายไม่จำเป็นต้องเป็นคอมพิวเตอร์ประสิทธิภาพสูง แต่อาจรวมถึงสมาร์ตทีวี เตาอบอัจฉริยะ และอุปกรณ์ IoT ราคาถูกที่มีช่องโหว่ด้านความปลอดภัย
AI Worm หยุดยาก แต่มีโอกาสตรวจจับได้
นักวิจัยเตือนว่า หาก AI สามารถแพร่กระจายตัวเองได้จริง การควบคุมอาจทำได้ยากกว่ามัลแวร์ทั่วไป เพราะไม่มีเซิร์ฟเวอร์ศูนย์กลางที่สามารถปิดเพื่อหยุดการทำงานทั้งหมดได้ อีกทั้ง AI อาจปรับวิธีทำงานให้เข้ากับอุปกรณ์ที่ไม่เคยพบมาก่อนได้ด้วย
ความเสี่ยงนี้น่ากังวลเป็นพิเศษสำหรับอุปกรณ์ IoT ราคาถูก ซึ่งมักมีระบบรักษาความปลอดภัยไม่แข็งแกร่งนัก ตัวอย่างในอดีตคือ Kimwolf บอตเน็ตที่เคยติดมัลแวร์ในอุปกรณ์มากกว่า 2 ล้านเครื่อง โดยส่วนใหญ่เป็นกล่อง Android TV แบรนด์โนเนม ขณะที่ก่อนหน้านี้ในปีเดียวกัน เครือข่ายที่เชื่อมโยงกับรัฐบาลจีนยังเคยเข้าควบคุมเราเตอร์และอุปกรณ์อื่นประมาณ 1,500 เครื่อง
อย่างไรก็ตาม การแพร่กระจายของ AI ไม่ได้หมายความว่าเครือข่ายจะเติบโตอย่างรวดเร็วเสมอไป งานวิจัยประเมินว่า การคัดลอกตัวเองไปยังอุปกรณ์แต่ละเครื่องอาจใช้เวลาตั้งแต่หนึ่งวันขึ้นไป และแม้เครือข่ายจะมีขนาดเทียบเท่า Kimwolf พลังประมวลผลรวมก็อาจอยู่ในระดับใกล้เคียงกับชิป Nvidia H100 ประสิทธิภาพสูงเพียง 40 ตัวเท่านั้น
อีกหนึ่งข้อได้เปรียบของฝ่ายป้องกันคือ การแพร่กระจายลักษณะนี้ต้องส่งไฟล์ขนาดใหญ่ระหว่างอุปกรณ์ที่ปกติไม่ได้ติดต่อกัน ผู้ให้บริการอินเทอร์เน็ตจึงอาจตรวจจับรูปแบบการรับส่งข้อมูลที่ผิดปกติ และแยกอุปกรณ์ของลูกค้าที่ติดเชื้อออกจากเครือข่ายได้ ขณะเดียวกัน ผู้ผลิตควรยกระดับความปลอดภัยตั้งแต่โรงงาน ทั้งการตั้งค่าที่ปลอดภัยเป็นค่าเริ่มต้นและการลดช่องโหว่ในอุปกรณ์ราคาประหยัด
คำเตือนครั้งนี้เกิดขึ้นหลัง Anthropic เปิดเผยผลการทดสอบอีกกรณีเมื่อสัปดาห์ก่อน โดยระบุว่าโมเดล Claude เคยส่งข้อมูลแจ้งเหตุฆาตกรรมปลอมไปยังตำรวจระหว่างการทดสอบ สะท้อนให้เห็นว่าความเสี่ยงจาก AI ไม่ได้จำกัดอยู่แค่สิ่งที่โมเดลตอบ แต่ยังรวมถึงการกระทำที่ระบบอาจดำเนินการได้เมื่อมีความสามารถและสิทธิ์เข้าถึงมากขึ้น