ช่องโหว่ PHP ยังไม่จบ เตือนพบช่องโหว่ RCE ใหม่อีก ตอนนี้ยังไม่มีแพตช์
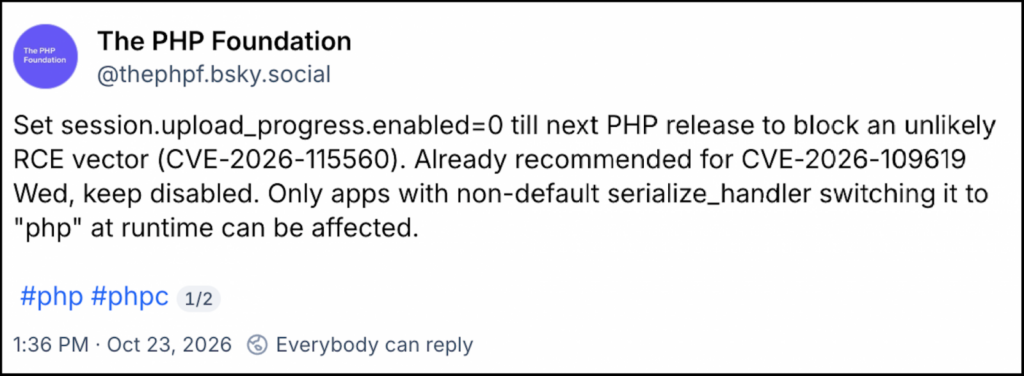
ทีมพัฒนา PHP เปิดเผยแนวทางลดความเสี่ยงจากช่องโหว่ความปลอดภัยใหม่ CVE-2026-115560 ซึ่งอาจเปิดทางให้ผู้โจมตีสั่งรันโค้ดจากระยะไกล (Remote Code Execution: RCE) ได้ในระบบที่ใช้การตั้งค่าเฉพาะบางรูปแบบ โดยขณะนี้ยังไม่มีแพตช์แก้ไขช่องโหว่ พร้อมแนะนำให้ผู้ดูแลระบบปิดฟีเจอร์ Session Upload Progress เป็นมาตรการป้องกันชั่วคราว
PHP เป็นภาษาโปรแกรมสำหรับพัฒนาเว็บไซต์ที่ใช้งานอย่างแพร่หลาย โดยข้อมูลประเมินจาก VirusTotal ระบุว่า มีโฮสต์ที่ใช้ PHP เปิดให้เข้าถึงผ่านอินเทอร์เน็ตมากกว่า 5.1 ล้านโฮสต์ และประมาณ 3.8 ล้านโฮสต์มีพอร์ตอย่างน้อยหนึ่งรายการที่อาจเปิดรับการโจมตีได้ อย่างไรก็ตาม ตัวเลขดังกล่าวไม่ได้หมายความว่าระบบทั้งหมดมีช่องโหว่นี้โดยตรง
ช่องโหว่ต้องอาศัยการตั้งค่าที่ไม่ใช่รูปแบบปกติ
ตามประกาศของทีมความปลอดภัย PHP ช่องโหว่ CVE-2026-115560 จะถูกใช้โจมตีได้ก็ต่อเมื่อระบบมีการตั้งค่าและเขียนโค้ดแอปพลิเคชันร่วมกันในรูปแบบที่พบได้ไม่บ่อย โดยแอปพลิเคชันต้องกำหนดค่า session.serialize_handler เป็น php_binary หรือ php_serialize จากนั้นเปลี่ยนค่าเป็น php ระหว่างการทำงานด้วยฟังก์ชัน ini_set() ก่อนเรียก session_start() และต้องเปิดใช้งาน Session Upload Progress อยู่ด้วย
ทีมพัฒนา PHP ระบุว่า แอปพลิเคชันที่ไม่ได้เปลี่ยนค่าตัวจัดการการแปลงข้อมูล Session ระหว่างการทำงานยังสามารถเปิดใช้ฟีเจอร์ดังกล่าวต่อไปได้ เนื่องจากการตั้งค่าที่เสี่ยงต่อช่องโหว่นี้ไม่น่าพบได้ทั่วไป ทีมจึงเตรียมแก้ไขตามรอบการออกรุ่นตามปกติ และจะเผยแพร่ประกาศความปลอดภัยฉบับเต็มพร้อม PHP รุ่นถัดไป
ระหว่างรอแพตช์ ทีมพัฒนาแนะนำให้ผู้ดูแลระบบกำหนดค่าต่อไปนี้ใน PHP configuration เพื่อปิดฟีเจอร์ที่เกี่ยวข้อง
session.upload_progress.enabled=0ผู้ดูแลระบบที่ดำเนินการปิดฟีเจอร์นี้ไว้แล้วตามคำแนะนำก่อนหน้านี้ ไม่จำเป็นต้องดำเนินการเพิ่มเติมในส่วนนี้
PHP2Shell ยังถูกจับตา หลังพบความพยายามโจมตีก่อนออกแพตช์
คำแนะนำครั้งนี้เกิดขึ้นหลังทีม PHP เพิ่งเผยแพร่แพตช์แก้ไขช่องโหว่ RCE ร้ายแรงอีก 2 รายการ ได้แก่ CVE-2026-109618 และ CVE-2026-109619 ซึ่งถูกเรียกรวมกันว่า PHP2Shell โดยก่อนหน้านี้ ทีมพัฒนาได้เร่งแจ้งให้ผู้ดูแลระบบเตรียมติดตั้งอัปเดตทันทีที่แพตช์พร้อมใช้งาน
แม้จะมีการเผยแพร่โค้ดตัวอย่างสำหรับทดสอบการโจมตี (Proof of Concept: PoC) ก่อนแพตช์ออก แต่ทีม PHP ระบุว่าโค้ดที่เผยแพร่ในช่วงแรกยังไม่สามารถใช้โจมตีได้จริง อย่างไรก็ตาม บริษัทด้านความปลอดภัยไซเบอร์หลายแห่ง เช่น Cloudflare, watchTowr, Previdian, Hadrian และ Patchstack ตรวจพบความพยายามโจมตีที่ไม่สำเร็จก่อนมีการเปิดเผยช่องโหว่ต่อสาธารณะ หลังรายละเอียดบางส่วน รวมถึงหมายเลข CVE และคำแนะนำลดความเสี่ยงที่ส่งให้ผู้ให้บริการโครงสร้างพื้นฐานสำคัญ หลุดออกไปบนโลกออนไลน์
ด้านทีม Amazon Threat Intelligence รายงานว่า ผู้โจมตีเริ่มมุ่งเป้าไปยังช่องโหว่ PHP2Shell ตั้งแต่ 4 วันก่อนที่แพตช์จะเผยแพร่เมื่อวันพุธที่ผ่านมา
CJ Moses ประธานเจ้าหน้าที่ฝ่ายความปลอดภัยสารสนเทศของ AWS ระบุว่า รูปแบบเพย์โหลดและโครงสร้างพื้นฐานที่ใช้พรางตัวของผู้โจมตีแตกต่างกันไป ซึ่งบ่งชี้ว่าอาจมีผู้โจมตีหลายกลุ่มเข้ามาเกี่ยวข้อง โดยการวิเคราะห์ทางเทคนิคยังดำเนินอยู่ และยังไม่สามารถยืนยันได้ว่าความพยายามเหล่านั้นจะประสบความสำเร็จบนระบบจริงหรือไม่
Moses ยังเตือนว่า ขณะนี้พบความพยายามโจมตีช่องโหว่ PHP2Shell ในวงกว้างแล้ว แต่ยังไม่มีความชัดเจนว่ามีการโจมตีครั้งใดประสบความสำเร็จบ้าง
ขณะที่ทีม Threat Research and Cyber Engineering (TRACE) ของ Dataminr ระบุในรายงานเมื่อวันพฤหัสบดีว่า กิจกรรมที่ตรวจพบหลังการเปิดเผยช่องโหว่ยังจำกัดอยู่ที่การสแกนระบบ การตรวจสอบเวอร์ชันและองค์ประกอบของเป้าหมาย รวมถึงการใช้โค้ดโจมตีที่ยังทำงานไม่ได้ โดยยังไม่มีรายงานยืนยันการเจาะระบบสำเร็จ อย่างไรก็ตาม ทีมวิจัยเตือนว่า อาจเป็นเพียงเรื่องของเวลาที่โค้ด PoC ซึ่งใช้งานได้จริง หรือการโจมตีที่ประสบความสำเร็จจะปรากฏขึ้น
ข้อแนะนำสำหรับผู้ดูแลระบบ: ควรตรวจสอบการตั้งค่า PHP และปิด session.upload_progress.enabled ตามคำแนะนำของทีมพัฒนา พร้อมติดตั้งแพตช์สำหรับ PHP2Shell หากยังไม่ได้ดำเนินการ และติดตามประกาศความปลอดภัยจาก PHP อย่างใกล้ชิด โดยไม่ควรสรุปว่าระบบปลอดภัยจากช่องโหว่ทั้งหมดเพียงเพราะปิดฟีเจอร์ดังกล่าวแล้ว