Fortinet อัปเดต IPS เพิ่มระบบตรวจจับ PHP2Shell หลังพบ 2 ช่องโหว่ร้ายแรง
จากกรณีการค้นพบช่องโหว่ร้ายแรง PHP2Shell จำนวน 2 รายการ ซึ่งอาจเปิดทางให้ผู้โจมตีสั่งรันโค้ดจากระยะไกลบนเซิร์ฟเวอร์ PHP ได้โดยไม่ต้องยืนยันตัวตน สร้างความกังวลด้านความปลอดภัยให้กับองค์กรที่ใช้งาน PHP อย่างแพร่หลาย ล่าสุด Fortinet ได้อัปเดตฐานข้อมูลระบบป้องกันการบุกรุก (Intrusion Prevention System: IPS) โดยเพิ่มรายการตรวจจับที่เกี่ยวข้องกับ PHP2Shell เพื่อช่วยให้องค์กรตรวจจับและป้องกันความพยายามโจมตีผ่านช่องโหว่ดังกล่าวได้
PHP2Shell เปิดช่องยึดเซิร์ฟเวอร์และเข้าถึงข้อมูลสำคัญ
ช่องโหว่ PHP2Shell ประกอบด้วย CVE-2026-109618 และ CVE-2026-109619 ซึ่งเกี่ยวข้องกับข้อผิดพลาดในการจัดการหน่วยความจำและสถานะข้อมูลภายในของ PHP โดยผู้โจมตีอาจสร้างคำขอ HTTP ที่ออกแบบมาเป็นพิเศษเพื่อใช้ประโยชน์จากข้อผิดพลาดดังกล่าว และสั่งรันโค้ดอันตรายภายใต้สิทธิ์ของโปรเซส PHP ได้โดยไม่ต้องผ่านการยืนยันตัวตน
ช่องโหว่ CVE-2026-109618 เกี่ยวข้องกับข้อผิดพลาดเมื่อหน่วยความจำไม่เพียงพอ (Out-of-Memory) ซึ่งอาจทำให้ PHP จัดการข้อมูลภายในที่ยังไม่สมบูรณ์อย่างไม่ถูกต้อง ขณะที่ CVE-2026-109619 เกิดจากสถานะข้อมูลภายในที่ยังค้างอยู่หลังหน่วยความจำถูกคืนให้ระบบแล้ว ส่งผลให้คำขอใหม่อาจเข้าถึงข้อมูลเก่าก่อนที่ PHP จะเริ่มต้นสถานะใหม่อย่างถูกต้อง
หากโจมตีสำเร็จ ผู้โจมตีอาจเข้าถึงไฟล์ของแอปพลิเคชัน ข้อมูลสำคัญ หรือฐานข้อมูลที่เชื่อมต่ออยู่ รวมถึงอาจยึดควบคุมเซิร์ฟเวอร์ได้ ทั้งนี้ ขอบเขตความเสียหายขึ้นอยู่กับสิทธิ์ของโปรเซส PHP และการตั้งค่าของระบบ
PHP เป็นภาษาโปรแกรมฝั่งเซิร์ฟเวอร์ที่ใช้งานอย่างแพร่หลาย ทั้งเว็บไซต์ ระบบจัดการเนื้อหา (CMS) และแพลตฟอร์มอีคอมเมิร์ซ รวมถึง WordPress จึงทำให้ช่องโหว่ในตัวภาษาอาจส่งผลกระทบต่อเว็บไซต์และระบบให้บริการเว็บจำนวนมาก
PHP ได้ประกาศอัปเดตความปลอดภัยฉุกเฉินเมื่อวันที่ 21 ตุลาคม 2026 หลังมีรายงานว่ารายละเอียดช่องโหว่รั่วไหลก่อนกำหนดเปิดเผยอย่างเป็นทางการ โดยเวอร์ชันที่ได้รับผลกระทบ ได้แก่ PHP 8.2.x ก่อน 8.2.35, PHP 8.3.x ก่อน 8.3.36, PHP 8.4.x ก่อน 8.4.27 และ PHP 8.5.x ก่อน 8.5.12
Fortinet เพิ่ม Signature ตรวจจับ PHP2Shell ในฐานข้อมูล IPS
ข้อมูลจาก FortiGuard ระบุว่า ฐานข้อมูล IPS เวอร์ชัน 37.317 ซึ่งเผยแพร่เมื่อวันที่ 22 ตุลาคม 2026 มีการเพิ่มรายการตรวจจับที่เกี่ยวข้องกับ PHP2Shell จำนวน 2 รายการ ได้แก่ PHP.longjmp.Remote.Code.Execution และ PHP.stale.global.state.Remote.Code.Execution โดยทั้งสองรายการแสดงแท็ก PHP2Shell และ Threat Signal บนหน้าอัปเดตของ FortiGuard
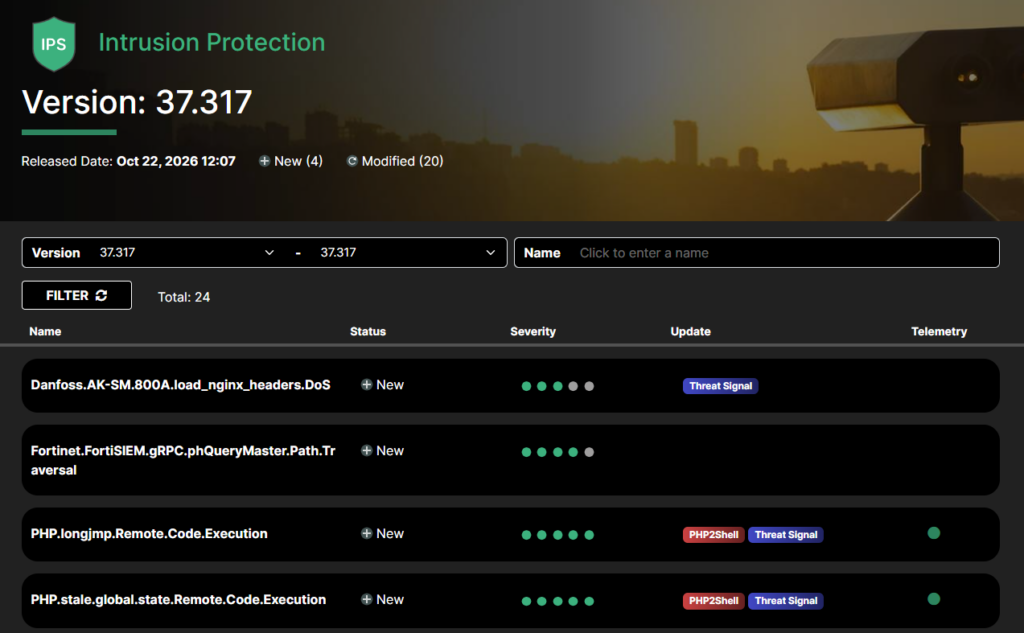
ระบบ IPS ทำหน้าที่ตรวจสอบทราฟฟิกเครือข่ายเพื่อค้นหารูปแบบที่ตรงกับความพยายามโจมตี และสามารถป้องกันทราฟฟิกที่เข้าข่ายได้ตามความสามารถและการตั้งค่าของระบบ การเพิ่ม Signature ที่เกี่ยวข้องกับ PHP2Shell จึงเป็นอีกมาตรการที่ช่วยให้องค์กรซึ่งใช้ผลิตภัณฑ์ Fortinet ที่รองรับ สามารถรับมือกับความพยายามโจมตีช่องโหว่นี้ได้
ขณะเดียวกัน FortiGuard Labs ระบุว่ากำลังติดตามช่องโหว่ PHP2Shell และกิจกรรมภัยคุกคามที่เกี่ยวข้อง พร้อมอัปเดตข้อมูลข่าวกรองและมาตรการป้องกันเมื่อมีข้อมูลใหม่ อย่างไรก็ตาม การมี Signature ในฐานข้อมูลไม่ได้หมายความว่าทุกระบบจะได้รับการป้องกันโดยอัตโนมัติ องค์กรควรตรวจสอบผลิตภัณฑ์ เวอร์ชันฐานข้อมูล และนโยบาย IPS ที่ใช้งาน เพื่อให้แน่ใจว่าระบบมีการเปิดใช้มาตรการป้องกันที่เกี่ยวข้อง
เร่งอัปเดต PHP ควบคู่กับมาตรการป้องกันเครือข่าย
องค์กรที่ใช้งาน PHP ควรอัปเดตเป็นเวอร์ชันที่แก้ไขช่องโหว่แล้วโดยเร็ว พร้อมตรวจสอบระบบและบริการที่เปิดให้เข้าถึงจากเครือข่ายภายนอก รวมถึงอัปเดตฐานข้อมูล IPS และทบทวนนโยบายความปลอดภัยบนอุปกรณ์ที่เกี่ยวข้อง เพื่อช่วยลดความเสี่ยงจากการโจมตี
แม้ระบบป้องกันเครือข่ายจะช่วยตรวจจับหรือสกัดกั้นความพยายามโจมตีได้ แต่ไม่ควรใช้ทดแทนการติดตั้งแพตช์ความปลอดภัยโดยตรง นอกจากนี้ ข้อมูลที่มีอยู่ยังไม่ยืนยันว่ามีการใช้ช่องโหว่ทั้งสองรายการโจมตีในวงกว้างแล้ว จึงควรติดตามประกาศจากผู้พัฒนาและข้อมูลข่าวกรองด้านภัยคุกคามอย่างต่อเนื่อง