Cisco เปิดตัว CAIRN เครื่องมือโอเพนซอร์สช่วยล่ามัลแวร์ฝัง AI
Cisco Talos เปิดตัว CAIRN (Cognitive Artifact Intelligence Research Network) เครื่องมือวิจัยแบบโอเพนซอร์สสำหรับนักวิเคราะห์ความปลอดภัยไซเบอร์ ใช้ค้นหา จำแนก และติดตามมัลแวร์ที่นำ AI หรือ LLM เข้ามาเป็นส่วนหนึ่งของการทำงาน โดยจุดเด่นคือสามารถเริ่มตรวจสอบจาก Metadata หรือข้อมูลที่เปิดเผยเกี่ยวกับไฟล์ โดยไม่จำเป็นต้องดาวน์โหลดหรือรันไฟล์ต้องสงสัยบนเครื่องนักวิเคราะห์
Talos ระบุว่า การนำ AI มาใช้ในมัลแวร์จะทิ้งร่องรอยบางอย่างเอาไว้ เช่น Prompt ที่ฝังอยู่ในโค้ด URL ของผู้ให้บริการ LLM รูปแบบ API Key คำสั่งสำหรับ Jailbreak รวมถึงโครงสร้างสำหรับสั่งงาน AI ซึ่ง Talos เรียกร่องรอยเหล่านี้ว่า “Cognitive Artifacts” และนำมาใช้เป็นจุดเริ่มต้นในการค้นหามัลแวร์ที่เกี่ยวข้องกับ AI
ค้นหามัลแวร์จาก “ร่องรอย AI”
CAIRN ใช้แนวทาง Metadata-first โดยดึงข้อมูลจากแหล่งอย่าง VirusTotal เช่น String ที่อยู่ในไฟล์ URL และโดเมนที่พบ ข้อมูลจากระบบตรวจจับ Antivirus ข้อมูลทรัพยากรของไฟล์ PE รวมถึงพฤติกรรมที่พบจาก Sandbox จากนั้นนำข้อมูลเหล่านี้มาวิเคราะห์เพื่อค้นหาตัวอย่างที่อาจมีการนำ AI มาใช้งาน
ระบบมี Acquisition Filter สูงสุด 24 รูปแบบสำหรับค้นหาร่องรอยที่เกี่ยวข้องกับ AI เช่น การค้นหา Endpoint ของผู้ให้บริการ LLM อย่าง OpenAI, Anthropic และ DeepSeek รวมถึงการตรวจสอบ Library สำหรับพัฒนา AI อย่าง LangChain และ LiteLLM
นอกจากนี้ยังตรวจหาร่องรอยของโมเดล AI ที่ทำงานบนเครื่องโดยตรง เช่น Ollama, llama.cpp, vLLM, GGUF และ SafeTensors รวมถึงรูปแบบคำสั่งอย่าง tool_call หรือ function_call เมื่อปรากฏร่วมกับคำที่เกี่ยวข้องกับความสามารถในการโจมตี
อีกประเด็นที่น่าสนใจคือ CAIRN สามารถค้นหาข้อความที่ถูกฝังไว้เพื่อพยายาม หลอกหรือปิดบังข้อมูลจากระบบวิเคราะห์มัลแวร์ที่ใช้ AI ได้ด้วย
ข้อมูลที่พบจะถูกจัดเก็บในฐานข้อมูล SQLite และใช้ YARA ตรวจสอบโดยอัตโนมัติ พร้อมแบ่งหลักฐานออกเป็น 3 ระดับ ตั้งแต่การพบเพียงร่องรอย AI ไปจนถึงหลักฐานเชิงพฤติกรรมและลักษณะเฉพาะที่สามารถเชื่อมโยงไปยังตระกูลมัลแวร์ที่ยืนยันแล้ว
เชื่อมโยงมัลแวร์และค้นหาตัวอย่างที่คล้ายกัน
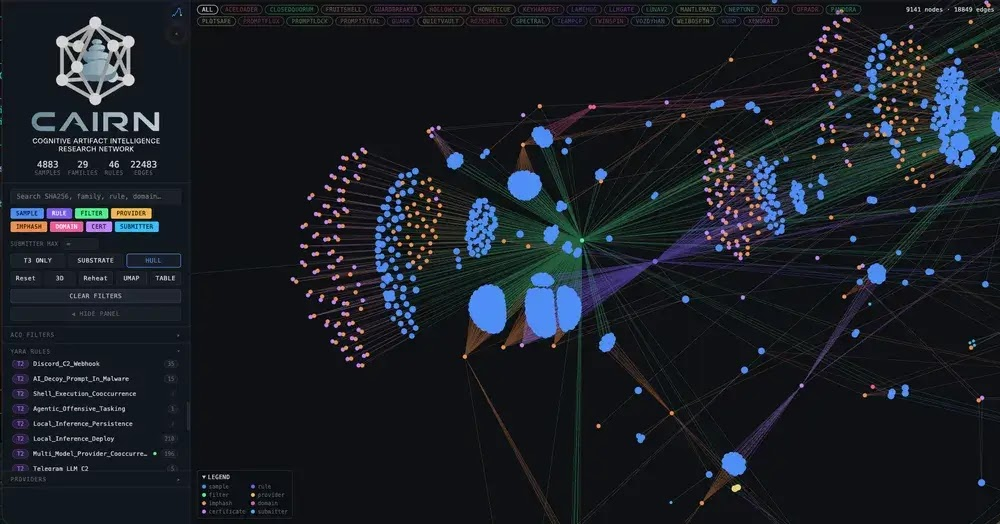
CAIRN ยังมีระบบ Explorer ที่สร้างกราฟความสัมพันธ์ระหว่างตัวอย่างมัลแวร์ โดยสามารถเชื่อมโยงจากข้อมูลอย่างโดเมนที่ใช้ร่วมกัน ผู้ส่งไฟล์ Import Hash หรือผู้ให้บริการ AI ที่พบในตัวอย่าง ทำให้นักวิเคราะห์สามารถไล่จากมัลแวร์หนึ่งตัวไปหาตัวแปรอื่น Infrastructure ที่เกี่ยวข้อง หรือ Payload ที่อยู่ในแคมเปญเดียวกันได้
เครื่องมือนี้ยังใช้ Embeddings, UMAP และ HDBSCAN เพื่อจัดกลุ่มตัวอย่างที่มี Metadata คล้ายกันในเชิงความหมาย แม้จะไม่มี String ที่เหมือนกันโดยตรง อย่างไรก็ตาม Talos ย้ำว่าการอยู่ในกลุ่มเดียวกันเป็นเพียงสัญญาณความคล้ายคลึง ไม่ใช่หลักฐานยืนยันว่ามาจากผู้โจมตีหรือตระกูลมัลแวร์เดียวกัน นักวิเคราะห์ยังต้องตรวจสอบตัวอย่างและทำ Reverse Engineering เพิ่มเติม
Talos เปิดตัว CAIRN พร้อมกับเผยผลการวิเคราะห์ CLOSEDQUORUM มัลแวร์บน Windows ที่นำ LLM หลายรายเข้ามาช่วยตัดสินใจเกี่ยวกับการทำงานของ Command and Control (C2) โดยตัวอย่างนี้สามารถสอบถามโมเดลจาก DeepSeek, Qwen, Mistral และ Google Gemini แล้วใช้ผลการตัดสินใจเพื่อเลือกการกระทำ เช่น ขโมยข้อมูลรับรอง การฝังตัวเพื่อคงอยู่ในระบบ และ Code Injection
สิ่งที่แตกต่างจากมัลแวร์ทั่วไปคือ CLOSEDQUORUM ถูกออกแบบให้ตัดสินใจการทำงานบางส่วนผ่าน AI โดยไม่จำเป็นต้องรอคำสั่งจากผู้ควบคุมตลอดเวลา อย่างไรก็ตาม Talos ยังไม่พบหลักฐานยืนยันว่า CLOSEDQUORUM ถูกนำไปใช้งานจริงในวงกว้าง (in the wild) แม้จะพบข้อมูลที่เชื่อมโยงตัวอย่างดังกล่าวกับโพสต์บนฟอรัมอาชญากรรมไซเบอร์
Talos มองว่า CAIRN ยังเป็น เครื่องมือวิจัย ไม่ใช่ระบบตรวจจับภัยคุกคามแบบสำเร็จรูป และการพบ String ที่เกี่ยวข้องกับ AI เพียงอย่างเดียวไม่ได้หมายความว่ามัลแวร์นั้นกำลังใช้ AI ในการโจมตีจริง เนื่องจากซอฟต์แวร์บางประเภทอาจมี Library หรือองค์ประกอบ AI ติดมาด้วยโดยไม่ได้ถูกนำมาใช้ในส่วนการโจมตี