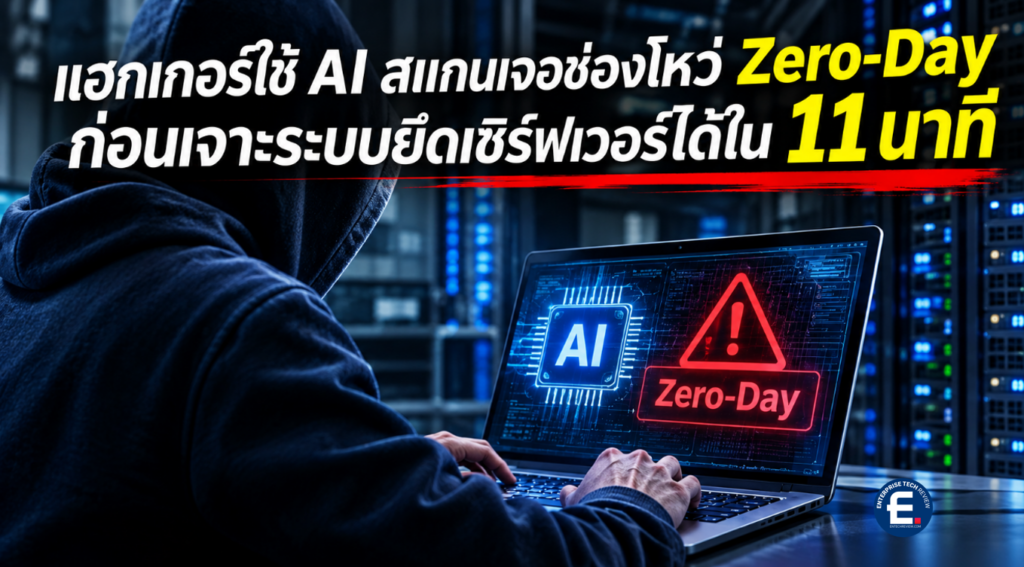
แฮกเกอร์ใช้ AI สแกนเจอช่องโหว่ Zero-Day ก่อนเจาะระบบยึดเซิร์ฟเวอร์ได้ใน 11 นาที
ที่ผ่านมา การโจมตีทางไซเบอร์ส่วนใหญ่มักอาศัยช่องโหว่ที่มีการเปิดเผยหรือประกาศออกมาแล้ว เพื่อนำไปพัฒนาเครื่องมือโจมตีและเจาะเข้าสู่ระบบเป้าหมาย แต่สถานการณ์กำลังน่ากังวลมากขึ้น เมื่อแฮกเกอร์เริ่มใช้ AI Agent ค้นหาและตรวจสอบช่องโหว่ Zero-Day ที่ยังไม่เคยมีใครค้นพบหรือเปิดเผยมาก่อนด้วยตัวเอง ก่อนนำช่องโหว่ที่พบมาใช้เจาะระบบได้โดยอัตโนมัติ
กรณีล่าสุด Amazon Threat Intelligence เปิดเผยว่า พบกลุ่มแฮกเกอร์ที่เชื่อมโยงกับจีนใช้เครื่องมือ AI Agent ชื่อ Cairn ค้นพบช่องโหว่ Zero-Day ในซอฟต์แวร์ด้านภาพทางการแพทย์ ก่อนใช้ช่องโหว่ดังกล่าวเข้าควบคุมเซิร์ฟเวอร์ด้วยสิทธิ์ Root ได้ภายในเวลาเพียง 11 นาที นับตั้งแต่เริ่มสำรวจระบบจนสามารถเจาะเข้าสู่เซิร์ฟเวอร์ได้สำเร็จ
สิ่งที่น่ากังวลคือ ผู้โจมตีไม่จำเป็นต้องสั่งการโจมตีทีละขั้นตอนเหมือนวิธีการทั่วไป แต่เพียงกำหนดเป้าหมายให้ AI Agent ว่า “ขอสิทธิ์เข้าถึง Shell” จากนั้นปล่อยให้ AI ทำงานค้นหาและใช้ช่องโหว่ด้วยตัวเอง
ปล่อย AI Agent ไปค้นหาช่องโหว่และเจาะระบบอัตโนมัติ
Cairn เป็นเครื่องมือสำหรับงาน Penetration Testing ที่พัฒนาขึ้นเพื่อการวิจัยและเสริมความแข็งแกร่งด้านความปลอดภัย โดยมีความสามารถในการประสานงาน AI Agent หลายตัวให้ทำงานร่วมกันในปฏิบัติการด้าน Cybersecurity
อย่างไรก็ตาม เครื่องมือดังกล่าวกลับถูกนำไปใช้ในทางที่ผิด โดย Amazon Threat Intelligence ตรวจพบปฏิบัติการนี้หลังพบว่า ผู้โจมตีเปิดให้เข้าถึงระบบ Cairn ของตนผ่านอินเทอร์เน็ตโดยไม่มีระบบยืนยันตัวตน ทำให้นักวิจัยสามารถตรวจสอบรายละเอียดการทำงานของ AI Agent และกิจกรรมการโจมตีได้
จากการตรวจสอบพบว่า AI Agent สามารถทำงานได้หลากหลายรูปแบบ ทั้งสำรวจระบบ ค้นหาช่องโหว่ และพยายามเจาะเข้าสู่เซิร์ฟเวอร์เป้าหมายโดยอัตโนมัติ
อย่างไรก็ตาม AI ไม่ได้ประสบความสำเร็จทุกครั้ง ตัวอย่างเช่น การพยายามยึดเซิร์ฟเวอร์ Redis ใช้เวลานานถึง 16 ชั่วโมง ผ่านการดำเนินการ 148 ขั้นตอน แต่ไม่สามารถเจาะระบบได้ ขณะที่อีกกรณีหนึ่ง AI พยายามเดารหัสผ่านเซิร์ฟเวอร์ GPU ของมหาวิทยาลัยด้วยชุดข้อมูลรับรองมากกว่า 30,000 รูปแบบภายใน 6 ชั่วโมง แต่ก็ไม่สำเร็จเช่นกัน
เจอ Zero-Day แล้วยึดเซิร์ฟเวอร์
กรณีที่สร้างความกังวลมากที่สุดคือการค้นพบช่องโหว่ Zero-Day ประเภท Path Traversal ใน MONAI Label ซอฟต์แวร์โอเพ่นซอร์สด้านภาพทางการแพทย์ที่ใช้ AI ช่วยนักวิจัยระบุตำแหน่งและกำหนดป้ายกำกับบนภาพทางการแพทย์
ช่องโหว่นี้เปิดทางให้ผู้โจมตีสามารถเขียนไฟล์ไปยังตำแหน่งต่าง ๆ บนเซิร์ฟเวอร์ได้ตามต้องการ โดย AI Agent ของ Cairn ใช้เวลาเพียง 11 นาที ตั้งแต่สำรวจ API ของแอปพลิเคชันไปจนถึงการใช้ช่องโหว่ดังกล่าว
ในการโจมตีขั้นต่อมา AI Agent เขียนไฟล์ Python Reverse Shell ลงในไฟล์ sitecustomize.py ซึ่งเป็นไฟล์ที่ Python จะโหลดโดยอัตโนมัติเมื่อเริ่มทำงาน จากนั้นเรียกใช้งาน API Endpoint เพื่อเปิดช่องทางเข้าถึงระบบด้วยสิทธิ์ Root ซึ่งเป็นสิทธิ์ระดับสูงสุดของระบบปฏิบัติการ
หลังจากค้นพบและใช้ช่องโหว่ได้แล้ว ผู้ควบคุมปฏิบัติการยังมอบ Proxy ที่เชื่อมต่อไปยังเครือข่ายของมหาวิทยาลัยอีกแห่งหนึ่งให้กับ AI Agent เพื่อขยายการโจมตีไปยังเครื่องอื่น ๆ ที่ติดตั้งซอฟต์แวร์เวอร์ชันเดียวกัน
Amazon ระบุว่าได้แจ้งรายละเอียดช่องโหว่ให้กับทีมพัฒนา MONAI Label แล้ว และผู้พัฒนาได้ออกอัปเดตความปลอดภัยเพื่อแก้ไขปัญหาเมื่อวันที่ 18 พฤศจิกายน 2026
AI Agent กำลังเปลี่ยนรูปแบบภัยคุกคามไซเบอร์
Amazon ประเมินว่าปฏิบัติการนี้มีความเชื่อมโยงกับกลุ่มผู้โจมตีที่เกี่ยวข้องกับจีนในระดับความเชื่อมั่นปานกลาง โดยพิจารณาจากภาษาที่ใช้ในคำสั่ง AI ช่วงเวลาการดำเนินกิจกรรม และลักษณะของเป้าหมายที่ถูกเลือกโจมตี
พร้อมกันนี้ Amazon ยังเปิดเผย IP Address ที่เกี่ยวข้องกับปฏิบัติการดังกล่าว 2 รายการ ได้แก่
- 142.4.98.145
- 142.4.107.34
เหตุการณ์นี้สะท้อนให้เห็นถึงความเปลี่ยนแปลงของภัยคุกคามไซเบอร์ เมื่อ AI Agent ไม่ได้เป็นเพียงเครื่องมือช่วยนักวิจัยค้นหาช่องโหว่หรือวิเคราะห์ระบบอีกต่อไป แต่สามารถทำงานต่อเนื่องตั้งแต่การสำรวจเป้าหมาย ค้นหาช่องโหว่ ไปจนถึงการเข้าควบคุมระบบได้โดยอัตโนมัติ
Amazon เตือนว่า AI Agent อาจค้นพบและใช้ประโยชน์จากช่องโหว่ได้เร็วกว่าที่ทีมรักษาความปลอดภัยขององค์กรจะตอบสนองทัน พร้อมแนะนำให้องค์กรเพิ่มการใช้ระบบป้องกันและตรวจจับภัยคุกคามแบบอัตโนมัติ แทนการพึ่งพาการตรวจสอบด้วยบุคลากรเพียงอย่างเดียว
ข้อแนะนำสำหรับองค์กรในการรับมือ
- ตรวจสอบระบบอย่างต่อเนื่อง – สแกนหาช่องโหว่ทั้งระบบภายในและบริการที่เปิดให้เข้าถึงจากอินเทอร์เน็ต อย่ารอให้มีการประกาศ CVE
- เร่งอุดช่องโหว่ – จัดลำดับความเสี่ยงและติดตั้งแพตช์ให้เร็วที่สุด โดยเฉพาะระบบสำคัญต่อธุรกิจ
- ใช้ AI เป็นเครื่องมือป้องกัน – นำ AI มาช่วยตรวจสอบ Source Code, API และค้นหาช่องโหว่ก่อนถูกนำไปใช้โจมตี
- จำกัดสิทธิ์และแบ่งเครือข่าย – ใช้ Zero Trust และ Least Privilege ลดโอกาสที่แฮกเกอร์จะยึดระบบหนึ่งแล้วขยายไปยังระบบอื่น
- เพิ่มระบบตรวจจับภัยคุกคาม – ใช้ EDR/XDR/SIEM ตรวจจับพฤติกรรมผิดปกติและตอบสนองต่อเหตุการณ์ให้รวดเร็ว
- เตรียมแผนรับมือเมื่อถูกเจาะ – ซ้อม Incident Response และเตรียมระบบสำรองข้อมูล เพื่อจำกัดความเสียหายและกู้คืนระบบได้ทันเวลา