สหรัฐฯ เตือนภัยไซเบอร์เจาะตู้แช่อุตสาหกรรม เสี่ยงไฟไหม้-สินค้าเสียหาย กระทบอาหารและคลังยา
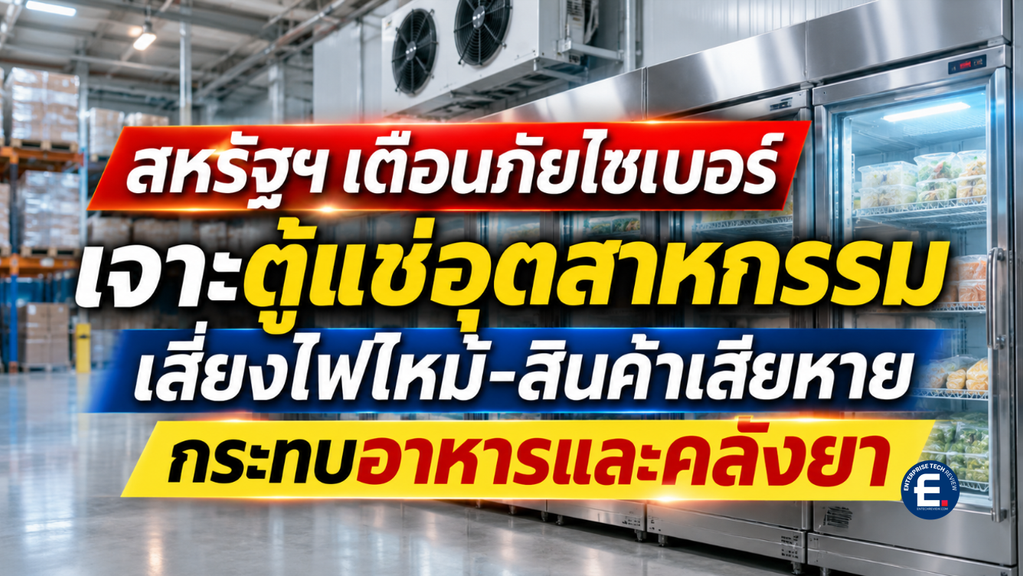
หน่วยงานด้านความมั่นคงไซเบอร์และหน่วยงานภาครัฐของสหรัฐฯ ออกประกาศเตือนภัย หลังพบผู้โจมตีกำลังมุ่งเป้าโจมตีระบบควบคุมตู้แช่อุตสาหกรรม (Industrial Refrigeration) และระบบตรวจสอบอุณหภูมิในห่วงโซ่ความเย็น (Cold Chain Monitoring) ทั่วโลก โดยอาศัยช่องโหว่และการตั้งค่าระบบที่ไม่ปลอดภัย เพื่อเปลี่ยนแปลงอุณหภูมิและบังคับให้อุปกรณ์ทำงานในโหมดทำความร้อนหรือละลายน้ำแข็งอย่างต่อเนื่อง
การโจมตีลักษณะนี้ไม่ได้จำกัดอยู่แค่ความเสียหายทางไซเบอร์ แต่ยังอาจส่งผลกระทบต่อความปลอดภัยของอุปกรณ์ ก่อให้เกิดความเสี่ยงไฟไหม้ ทำให้อาหารและยาที่ต้องเก็บรักษาในอุณหภูมิควบคุมเสียหาย รวมถึงอาจเป็นอันตรายต่อผู้บริโภคที่ได้รับสินค้าที่ผ่านการจัดเก็บอย่างไม่เหมาะสม
คำเตือนดังกล่าวเป็นความร่วมมือของหน่วยงานสหรัฐฯ ได้แก่ CISA, FBI, กระทรวงสาธารณสุขและบริการมนุษย์ (HHS), กระทรวงเกษตร (USDA) และกระทรวงคมนาคม (DOT) โดยระบุว่าผู้โจมตีกำลังใช้ประโยชน์จากช่องโหว่ในอุปกรณ์ควบคุมที่ยังไม่ได้ติดตั้งแพตช์ หรือเปิดให้เข้าถึงจากอินเทอร์เน็ตโดยตรง
เปลี่ยนอุณหภูมิตู้แช่ได้จากระยะไกล เสี่ยงไฟไหม้และสินค้าเสียหาย
จากข้อมูลในประกาศเตือน ผู้โจมตีอาจอาศัยช่องโหว่หลายรูปแบบ เช่น การหลบเลี่ยงระบบยืนยันตัวตน (Authentication Bypass) การแทรกโค้ดที่สามารถสั่งทำงานได้ (Arbitrary Code Injection) และการตั้งค่าระบบที่อ่อนแอ เพื่อเข้าควบคุมอุปกรณ์จากระยะไกล
เมื่อเข้าถึงระบบได้แล้ว ผู้โจมตีสามารถเปลี่ยนการตั้งค่าอุณหภูมิ บังคับให้อุปกรณ์ทำความร้อนหรือละลายน้ำแข็งอย่างต่อเนื่อง ส่งผลให้อุณหภูมิภายในตู้แช่สูงเกินระดับที่กำหนด นอกจากทำให้สินค้าเสียหายแล้ว ยังเพิ่มความเสี่ยงต่อการเกิดไฟไหม้และความเสียหายต่อตัวอุปกรณ์
อีกหนึ่งรูปแบบการโจมตีคือการทำให้ระบบไม่สามารถแสดงข้อมูลอุณหภูมิปัจจุบันได้ผ่านการโจมตีแบบ Denial-of-Service (DoS) ทำให้ผู้ดูแลไม่สามารถตรวจสอบสภาพการจัดเก็บสินค้าได้ตามปกติ และอาจไม่ทันสังเกตเมื่ออุณหภูมิเปลี่ยนแปลงจนเกิดความเสียหาย
ความเสี่ยงนี้มีความสำคัญอย่างยิ่งต่อธุรกิจที่ต้องพึ่งพาระบบควบคุมอุณหภูมิ ไม่ว่าจะเป็นซูเปอร์มาร์เก็ต โรงงานอาหาร คลังยา หรือสถานที่จัดเก็บเลือดและพลาสมา ซึ่งความผิดพลาดเพียงเล็กน้อยอาจสร้างความเสียหายต่อทั้งสินค้าและความปลอดภัยของผู้บริโภค
โจมตีซูเปอร์มาร์เก็ตยุโรปหลายร้อยแห่ง
คำเตือนจากหน่วยงานสหรัฐฯ เกิดขึ้นหลังจากในช่วงหลายสัปดาห์ที่ผ่านมา มีรายงานการโจมตีระบบควบคุมตู้แช่ของซูเปอร์มาร์เก็ตหลายร้อยแห่งในยุโรป โดยผู้โจมตีอาศัยจุดอ่อนของอุปกรณ์ที่เปิดให้เข้าถึงจากอินเทอร์เน็ต เพื่อปรับอุณหภูมิให้สูงขึ้น บางกรณีสูงถึง 50 องศาเซลเซียส หรือบังคับให้ระบบทำความเย็นเข้าสู่โหมดละลายน้ำแข็ง ส่งผลให้อาหารเน่าเสียและธุรกิจได้รับความเสียหายทางการเงิน
ประเทศที่ได้รับผลกระทบมีทั้งเบลเยียม เอสโตเนีย ฟินแลนด์ ฝรั่งเศส เยอรมนี ไอร์แลนด์ อิตาลี ลักเซมเบิร์ก เนเธอร์แลนด์ โปรตุเกส สวีเดน และสหราชอาณาจักร โดยเป้าหมายมีตั้งแต่เครือข่ายซูเปอร์มาร์เก็ตรายใหญ่ไปจนถึงร้านขายของชำและร้านขายเนื้อขนาดเล็ก
หนึ่งในกรณีที่น่ากังวลคือเหตุการณ์ที่ French Blood Establishment หน่วยงานจัดเก็บและให้บริการโลหิตของฝรั่งเศส ยืนยันว่าเกิดเหตุการณ์ด้านความปลอดภัยไซเบอร์กับผู้ให้บริการอุปกรณ์ทำความเย็น ส่งผลให้การตั้งค่าอุณหภูมิและระบบละลายน้ำแข็งถูกปรับขึ้นไปอยู่ในระดับที่สูงผิดปกติ ณ สถานที่จัดเก็บพลาสมา 3 แห่ง
ขณะเดียวกัน ข้อมูลจาก Censys แพลตฟอร์มด้านการตรวจสอบพื้นผิวการโจมตีทางไซเบอร์ ยังพบอุปกรณ์ Danfoss StoreView ที่เปิดให้เข้าถึงจากอินเทอร์เน็ตทั่วโลกเหลืออยู่ 708 ระบบ ณ วันที่ 5 พฤศจิกายน 2026 ลดลงจาก 3,004 ระบบเมื่อวันที่ 9 ตุลาคม ส่วนระบบ Copeland/Dixell XWEB ก็ยังพบการเปิดเผยบนอินเทอร์เน็ต 2,420 ระบบ ลดลงจาก 3,708 ระบบในช่วงเวลาเดียวกัน
เตือนองค์กรเร่งแยกระบบ OT ออกจากอินเทอร์เน็ต ปิดช่องทางที่ไม่จำเป็น
หน่วยงานสหรัฐฯ แนะนำให้เจ้าของและผู้ดูแลระบบเร่งยกระดับความปลอดภัยของอุปกรณ์ควบคุมอุตสาหกรรม โดยเฉพาะระบบ Operational Technology (OT) ที่ใช้ควบคุมการทำงานของอุปกรณ์จริง ซึ่งแตกต่างจากระบบไอทีทั่วไป เพราะหากถูกเจาะระบบอาจสร้างความเสียหายต่อกระบวนการทำงานและโครงสร้างพื้นฐานทางกายภาพได้โดยตรง
แนวทางสำคัญประกอบด้วยการติดตั้งแพตช์และอัปเดตเฟิร์มแวร์ให้เป็นเวอร์ชันล่าสุด เปลี่ยนรหัสผ่านเริ่มต้น ใช้ระบบยืนยันตัวตนที่รัดกุม ตรวจสอบอุปกรณ์ที่เปิดให้เข้าถึงจากอินเทอร์เน็ต และแยกระบบ OT ออกจากเครือข่ายที่ไม่จำเป็นต้องเชื่อมต่อ
นอกจากนี้ ควรปิดช่องทาง Remote Access ที่ไม่จำเป็น หากต้องเปิดให้เข้าถึงจากระยะไกล ควรมีมาตรการรักษาความปลอดภัยที่เหมาะสม รวมถึงพิจารณาปลดระวางและเปลี่ยนอุปกรณ์รุ่นเก่าที่ไม่ได้รับการสนับสนุนด้านความปลอดภัยแล้ว
Brett Leatherman ผู้อำนวยการฝ่ายปฏิบัติการของหน่วยงาน FBI Cyber Branch ระบุว่า ระบบทำความเย็นอุตสาหกรรมและระบบตรวจสอบ Cold Chain เป็นโครงสร้างพื้นฐานสำคัญที่ช่วยปกป้องอาหาร ยา และผลิตภัณฑ์อื่น ๆ ที่ต้องควบคุมอุณหภูมิ จึงกลายเป็นเป้าหมายที่น่าสนใจสำหรับผู้โจมตี