Cloudflare เร่งสกัดการโจมตีช่องโหว่ PHP ร้ายแรง มีแพตช์มาแล้วอัปเดตด่วน
Cloudflare เตือนพบความพยายามโจมตีช่องโหว่ร้ายแรง 2 รายการใน PHP ก่อนที่แพตช์ความปลอดภัยอย่างเป็นทางการจะเผยแพร่ พร้อมเร่งใช้กฎ Web Application Firewall (WAF) เพื่อสกัดกั้นรูปแบบการโจมตีที่ทราบแล้ว โดยเปิดให้ลูกค้าทุกระดับใช้งาน รวมถึงผู้ใช้บริการฟรี ล่าสุด PHP ได้ออกแพตช์ความปลอดภัยฉุกเฉินเพื่อแก้ไขช่องโหว่ทั้งสองแล้ว ผู้ดูแลระบบจึงควรเร่งอัปเดต PHP เป็นเวอร์ชันที่ได้รับการแก้ไขโดยเร็ว และไม่ควรพึ่งพามาตรการป้องกันของ WAF เพียงอย่างเดียว
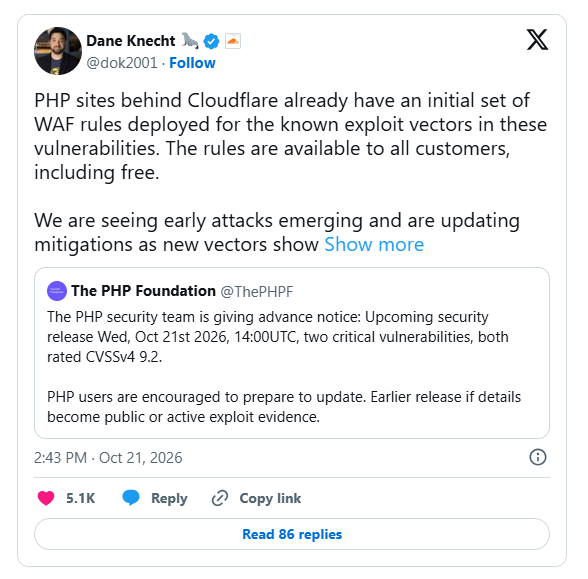
ช่องโหว่ทั้งสองได้รับการแจ้งเตือนล่วงหน้าจาก PHP Foundation โดยมีคะแนนความรุนแรง CVSS v4 อยู่ที่ 9.2 จากคะแนนเต็ม 10 สะท้อนถึงระดับความเสี่ยงที่สูงและความจำเป็นที่ผู้ดูแลระบบต้องเร่งตรวจสอบระบบที่ได้รับผลกระทบ
Dane Knecht ประธานเจ้าหน้าที่ฝ่ายเทคโนโลยี (CTO) ของ Cloudflare ระบุว่า เว็บไซต์ที่ใช้ PHP และได้รับการปกป้องผ่าน Cloudflare มีมาตรการ WAF เบื้องต้นเพื่อรับมือกับรูปแบบการโจมตีที่ทราบแล้ว พร้อมยืนยันว่าบริษัทกำลังปรับปรุงมาตรการป้องกันอย่างต่อเนื่อง เมื่อพบช่องทางโจมตีรูปแบบใหม่
พบความพยายามโจมตีก่อนแพตช์ออก
การแจ้งเตือนของ Cloudflare บ่งชี้ว่าความพยายามโจมตีเริ่มปรากฏขึ้นก่อนกำหนดเผยแพร่แพตช์ความปลอดภัยของ PHP อย่างเป็นทางการ อย่างไรก็ตาม ข้อมูลที่เปิดเผยในขณะนี้ยังไม่ได้ระบุจำนวนการโจมตี องค์กรที่ตกเป็นเป้าหมาย จำนวนระบบที่ถูกเจาะสำเร็จ หรือรายละเอียดทางเทคนิคของช่องโหว่ทั้งสอง
จึงต้องแยกระหว่างการตรวจพบความพยายามโจมตีกับการยืนยันว่าผู้โจมตีสามารถเจาะระบบได้สำเร็จแล้ว เพราะข้อมูลที่มีอยู่ยังไม่เพียงพอที่จะสรุปว่ามีเซิร์ฟเวอร์ PHP ถูกบุกรุกจริง
นอกจากนี้ แม้พาดหัวข่าวต้นทางจะระบุว่าช่องโหว่ทั้งสองถูกเปิดเผยข้อมูลออกมาแล้ว แต่รายละเอียดที่มีไม่ได้อธิบายว่าข้อมูลใดรั่วไหล ถูกเผยแพร่ที่ไหน หรือมีการเปิดเผยโค้ดสำหรับโจมตีที่ใช้งานได้จริงแล้วหรือไม่
เช่นเดียวกัน ยังไม่มีข้อมูลเพียงพอที่จะสรุปว่าช่องโหว่เหล่านี้เปิดทางให้รันโค้ดจากระยะไกล (RCE) ข้ามขั้นตอนยืนยันตัวตน หรือก่อให้เกิดผลกระทบเฉพาะรูปแบบใด จนกว่าจะมีการเปิดเผยรายละเอียดทางเทคนิคเพิ่มเติม
Cloudflare ย้ำ WAF เป็นเพียงมาตรการชั่วคราว ต้องติดตั้งแพตช์ทันที
Knecht ระบุว่ากฎ WAF ที่นำมาใช้เป็นเพียงมาตรการบรรเทาความเสี่ยงเฉพาะหน้า (Stopgap Measure) โดยขณะนี้ Cloudflare กำลังปรับปรุงกฎเพื่อรับมือกับรูปแบบการโจมตีใหม่ที่ตรวจพบ แต่การป้องกันดังกล่าวครอบคลุมเฉพาะช่องทางโจมตีที่ทราบแล้ว จึงไม่ควรถือว่าสามารถสกัดกั้นการโจมตีได้ทุกรูปแบบ