TeamViewer มีช่องโหว่ร้ายแรง เปิดทางแฮกเกอร์ยึดเครื่องยิงโค้ดอันตราย
TeamViewer ซอฟต์แวร์เชื่อมต่อและควบคุมคอมพิวเตอร์ระยะไกลชื่อดัง ออกคำเตือนถึงผู้ใช้งานทั่วโลกให้รีบอัปเดตแพตช์ความปลอดภัยโดยเร็วที่สุด หลังตรวจพบช่องโหว่ความปลอดภัยระดับร้ายแรงหลายรายการที่ส่งผลกระทบต่อทั้งโปรแกรมฝั่ง Client และ Host บนระบบปฏิบัติการ Windows, macOS และ Linux
ช่องโหว่สุดอันตราย เปิดทางแฮกเกอร์ยึดระบบ
ประเด็นที่น่ากังวลที่สุดคือการพบช่องโหว่ข้ามระบบควบคุมสิทธิ์ของเซสชันระยะไกล (รหัส CVE-2026-92370) ซึ่งเป็นข้อผิดพลาดในการตรวจสอบสิทธิ์การเข้าถึง หากผู้โจมตีอาศัยช่องโหว่นี้ จะสามารถเข้ามาทำคำสั่งต่างๆ โดยไม่ได้รับอนุญาต และนำไปสู่การสั่งรันโค้ดอันตรายจากระยะไกล (Remote Code Execution) เพื่อเข้ายึดระบบของเป้าหมายได้ทันที
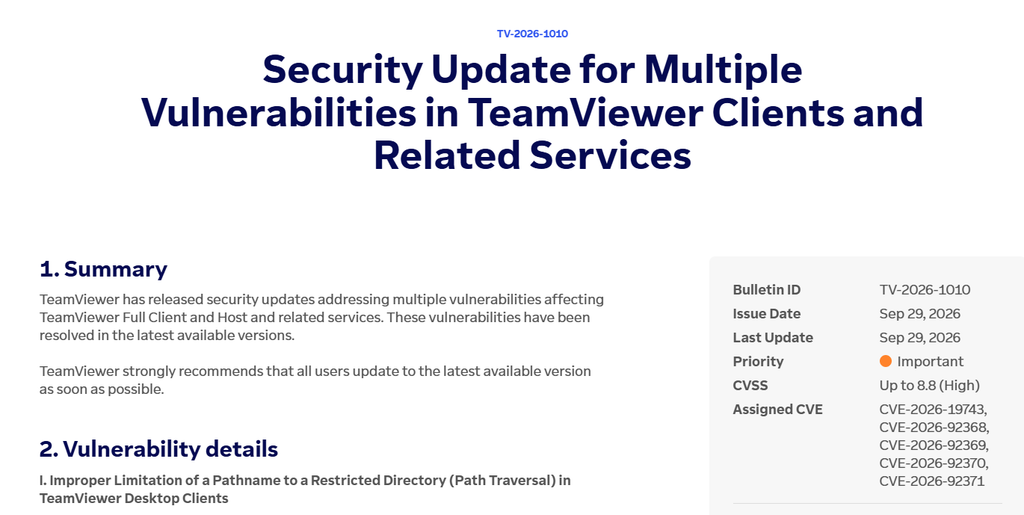
นอกจากนี้ ยังมีการแก้ไขช่องโหว่อื่นๆ อีก 4 รายการ ได้แก่ ช่องโหว่ Path Traversal (CVE-2026-19743), Heap-based Buffer Overflow (CVE-2026-92368), เงื่อนไขการแข่งเวลาในการตรวจสอบสิทธิ์ หรือ TOCTOU (CVE-2026-92369) และการตรวจสอบเส้นทางไฟล์ไม่สมบูรณ์ (CVE-2026-92371) ซึ่งเปิดโอกาสให้ผู้โจมตีที่มีสิทธิ์ในเครื่อง สามารถยกระดับสิทธิ์ตัวเองขึ้นไปเป็นสิทธิ์สูงสุดอย่าง NT AUTHORITY/SYSTEM บน Windows หรือ root บน Linux/macOS เพื่อควบคุมเครื่องได้อย่างสมบูรณ์
ไม่พบการโจมตีจริง
แม้ทาง TeamViewer จะยืนยันว่าในขณะนี้ยังไม่พบสัญญาณการนำช่องโหว่เหล่านี้ไปใช้โจมตีจริงในวงกว้าง หรือมีโค้ดสำหรับเจาะระบบเผยแพร่สู่นสาธารณะ แต่เนื่องจากซอฟต์แวร์รีโมตคอนโทรลเป็นเป้าหมายยอดนิยมของกลุ่มไซเบอร์โจรและแก๊งเรียกค่าไถ่ (Ransomware) ที่มักใช้เป็นช่องทางแอบส่องและฝังมัลแวร์ในเครื่องเหยื่อ ทางบริษัทจึงออกประกาศเตือนฉุกเฉินให้ผู้ใช้เร่งดำเนินการอัปเดตเป็นเวอร์ชัน 15.82 หรือเวอร์ชันล่าสุดทันทีเพื่อความปลอดภัย