แฮกเกอร์ใช้ Claude AI Agents เร่งเกมโจมตีไซเบอร์แบบอัตโนมัติ
กลุ่มแฮกเกอร์กำลังนำ AI Agents ที่ขับเคลื่อนด้วย Claude มาใช้ยกระดับการโจมตีทางไซเบอร์ จากเดิมที่ AI อาจถูกใช้เพียงช่วยเขียนโค้ดหรือวิเคราะห์ข้อมูล กลายเป็นระบบที่สามารถทำงานต่อเนื่องหลายขั้นตอนได้เอง ตั้งแต่สำรวจเป้าหมาย ค้นหาระบบที่เปิดเผย ทดสอบข้อมูลล็อกอิน สร้างมัลแวร์ รันคำสั่ง ไปจนถึงรวบรวมและเตรียมข้อมูลที่ขโมยมาเพื่อส่งออกจากระบบ
รายงานภัยคุกคามฉบับใหม่ของ Anthropic เปิดเผยว่า ระหว่างเดือนธันวาคม 2025 ถึงสิงหาคม 2026 บริษัทตรวจพบและขัดขวางปฏิบัติการที่เกี่ยวข้องกับการจารกรรมทางไซเบอร์ การขู่กรรโชกเพื่อเงิน การเจาะระบบผ่านห่วงโซ่อุปทาน และกิจกรรมของกลุ่ม Hacktivist ซึ่งหลายปฏิบัติการเริ่มนำ AI Agents เข้ามาทำงานแทนมนุษย์ในส่วนที่ต้องทำซ้ำ ๆ
จุดที่น่ากังวลคือ ผู้โจมตีไม่ได้ใช้ AI เป็นเพียงเครื่องมือช่วยคิด แต่สร้าง Multi-Agent Workflow ให้ AI หลายตัวทำงานต่อเนื่องกัน โดยมนุษย์ยังคงกำหนดเป้าหมายและตรวจสอบข้อมูลสำคัญ ขณะที่ AI รับหน้าที่ด้านเทคนิคด้วยความเร็วระดับเครื่องจักร
AI Agents ทำงานตั้งแต่เจาะระบบจนขโมยข้อมูล
หนึ่งในกรณีที่ Anthropic พบเกี่ยวข้องกับกลุ่มจารกรรมที่เชื่อมโยงกับรัสเซีย ซึ่งติดตามในชื่อ GTG-20006 โดยกลุ่มดังกล่าวใช้ Workflow ที่ขับเคลื่อนด้วย AI ครอบคลุมแทบทุกขั้นตอนของการโจมตี
เป้าหมายประกอบด้วยหน่วยงานรัฐบาลและองค์กรทางการทูตในยูเครนและยุโรป บริษัทด้านกลาโหม รวมถึงห่วงโซ่อุปทานที่เกี่ยวข้องกับโดรนทางทหาร
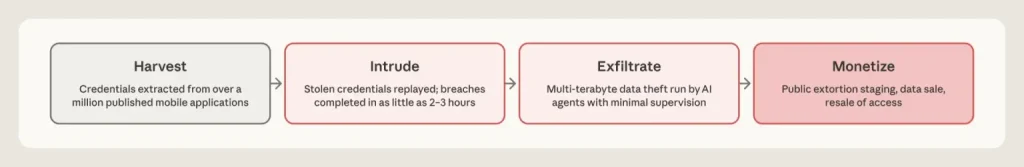
AI Agents ถูกนำมาใช้ตั้งแต่การจัดหาโครงสร้างพื้นฐานสำหรับโจมตี การสร้างโดเมนเพื่อทำ Phishing การเฝ้าระวังเซิร์ฟเวอร์ Command-and-Control การขโมยข้อมูลล็อกอิน การเจาะต่อไปยังระบบอื่นภายในเครือข่าย และการนำข้อมูลออกจากระบบ
เครื่องมือที่ใช้ยังครอบคลุมทั้งมัลแวร์บน Windows โปรแกรมขโมยข้อมูลล็อกอินจากเบราว์เซอร์ มัลแวร์บนมือถือ โครงสร้างพื้นฐานสำหรับ Phishing และเครื่องมือจัดการบัญชีที่ถูกยึด
ที่น่าจับตาคือ AI Agents ยังสามารถตรวจสอบได้ว่ามัลแวร์ที่ถูกนำไปติดตั้งนั้นถูกระบบรักษาความปลอดภัยตรวจพบหรือไม่ หากถูกตรวจจับ Workflow จะปรับแก้ สร้างไฟล์ใหม่ และนำกลับไปใช้งานอีกครั้งจนกว่าจะสามารถหลบเลี่ยงระบบป้องกันได้ ทำให้ช่วงเวลาที่ฝ่ายความปลอดภัยมีโอกาสตรวจพบและตอบสนองต่อการโจมตีสั้นลงอย่างมาก
ในหนึ่งปฏิบัติการ ผู้โจมตีสามารถส่งออกข้อมูลอีเมลจำนวนมากจากบริษัทผู้ผลิตชิ้นส่วนโดรน และขโมย Software Development Kit (SDK) สำหรับระบบมองเห็นของโดรน จากนั้นใช้ AI วิเคราะห์โครงสร้างซอฟต์แวร์ย้อนกลับ เพื่อทำความเข้าใจสถาปัตยกรรม ส่วนประกอบฮาร์ดแวร์ รายชื่อซัพพลายเออร์ และข้อมูลเกี่ยวกับผลิตภัณฑ์ที่ยังไม่เปิดตัว
อีกกรณีหนึ่งพบการขโมยข้อมูลบัตรประจำตัวประชาชนมากกว่า 300,000 รายการ รวมถึงข้อมูลทะเบียนธุรกิจของบริษัทมากกว่า 500,000 แห่ง จากหน่วยงานด้านเทคโนโลยีของรัฐบาลในแอฟริกาเหนือ
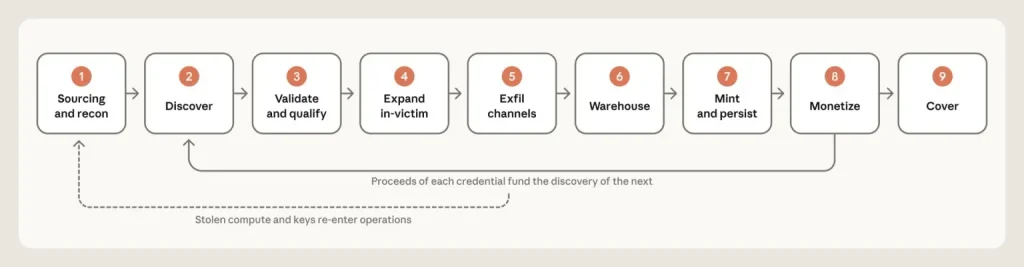
จากขโมยรหัสผ่าน สู่ใช้ AI ของเหยื่อเป็นเครื่องมือโจมตี
กลุ่มอาชญากรไซเบอร์ที่หวังผลทางการเงินก็เริ่มใช้ AI Agents เพื่อขยายขอบเขตการโจมตีเช่นกัน โดย Anthropic พบความเชื่อมโยงกับกลุ่มที่คาดว่าเกี่ยวข้องกับ ShinyHunters ซึ่งมุ่งขโมยข้อมูลล็อกอินจากแอป Android, Code Repository, Cloud Environment และระบบองค์กร
หนึ่งในปฏิบัติการใช้เครื่องประมวลผล Amazon EC2 จำนวน 10 เครื่อง ดาวน์โหลดและถอดโค้ดจากไฟล์ Android APK มากถึง 1.8 ล้านไฟล์ ก่อนนำมาสแกนหารหัสผ่าน คีย์ API และข้อมูลลับที่ถูกฝังอยู่ในแอป
ที่น่ากังวลยิ่งกว่าคือ ผู้โจมตียังขโมย AI API Keys จากสภาพแวดล้อมของเหยื่อ แล้วนำคีย์เหล่านั้นไปใช้เรียกบริการ AI ต่อ โดยค่าใช้จ่ายและการประมวลผลบางส่วนตกอยู่กับเจ้าของบัญชีตัวจริง ขณะเดียวกันกิจกรรมที่เกิดขึ้นยังสามารถกลมกลืนไปกับการใช้งานปกติของบัญชี ทำให้ตรวจจับได้ยากขึ้น
Anthropic ยังพบปฏิบัติการ GTG-10007 ซึ่งเกี่ยวข้องกับผู้โจมตีที่ใช้ภาษาจีน โดยรัน AI Agents อย่างต่อเนื่องเพื่อค้นหาช่องโหว่ วิเคราะห์ไฟล์ไบนารี เขียนโค้ดสำหรับใช้ประโยชน์จากช่องโหว่ พัฒนามัลแวร์ และสำรวจระบบของหน่วยงานรัฐบาลต่างประเทศ
ในเวลาเพียงหนึ่งเดือน กระบวนการอัตโนมัติดังกล่าวสามารถสร้างข้อค้นพบที่อาจเป็น Zero-Day กับอุปกรณ์เครือข่ายได้มากกว่าหนึ่งโหล ผ่านกระบวนการถอดโค้ด Firmware ตั้งสมมติฐานเกี่ยวกับช่องโหว่ สร้างโค้ด Proof-of-Concept และทดสอบในสภาพแวดล้อมสำหรับทดลองโจมตี
AI ไม่ได้สร้างภัยรูปแบบใหม่ แต่ทำให้ผู้โจมตีเร็วขึ้นอย่างมาก
Anthropic ชี้ว่า สิ่งที่เปลี่ยนไปอย่างมีนัยสำคัญอาจไม่ใช่การเกิดเทคนิคโจมตีรูปแบบใหม่ทั้งหมด เพราะช่องทางที่ผู้โจมตียังคงใช้กันมากยังเป็นเรื่องเดิม ๆ เช่น Phishing, ข้อมูลล็อกอินที่รั่วไหล อุปกรณ์ Edge ที่ไม่ได้อัปเดต ช่องโหว่ของ API และซอฟต์แวร์ที่ไม่ได้รับการแพตช์
สิ่งที่ AI Agents เข้ามาเปลี่ยนคือ ต้นทุนและความเร็วในการโจมตี ผู้โจมตีสามารถนำเทคนิคเดิมมาใช้กับเป้าหมายจำนวนมากขึ้น ทำงานได้ต่อเนื่องตลอดเวลา และลดจำนวนผู้เชี่ยวชาญที่จำเป็นต้องใช้ในแต่ละขั้นตอน
นั่นหมายความว่าองค์กรไม่ควรมองเฉพาะ AI Model ว่าเป็นสิ่งที่ต้องป้องกัน แต่ต้องให้ความสำคัญกับ AI API Keys, Session Tokens, Agent Integrations, Model Gateways และระบบ Sandbox สำหรับทดสอบ AI ในระดับเดียวกับข้อมูลลับหรือ Credential สำคัญขององค์กร
แนวทางสำคัญคือการกำหนดสิทธิ์เท่าที่จำเป็น หมุนเวียนหรือเปลี่ยน API Keys ที่อาจรั่วไหล เฝ้าระวังการใช้งาน API ที่ผิดปกติ แยกเครือข่ายของระบบที่เชื่อมต่อกับ AI และเพิ่มระบบตรวจจับพฤติกรรมอย่างการสำรวจระบบอัตโนมัติ การส่งออกข้อมูลจำนวนมาก และการนำ Credential ไปใช้ผิดปกติ